

クレジットカードの不正利用被害が後を絶たないなか、割賦販売法ではカード情報を取り扱う事業者に対し、情報の適切な管理と不正利用防止の措置が求められています。こうした流れを受けて、取引先やアクワイアラからPCI DSSへの準拠を求められ、対応を検討しはじめたという企業が増えています。とはいえ、いざ取り組もうとすると、「そもそもPCI DSSとは何なのか」「何から手をつければよいのか」「どれくらいの期間がかかるのか」といった疑問が次々と出てくるのではないでしょうか。
この記事では、これから初めてPCI DSSに準拠する方に向けて、準拠認定を受けるまでの流れを3つのステップに分けて、専門知識がなくても読み進められるように解説します。
※ 本記事は、QSA(認定セキュリティ評価機関)による審査を受けて準拠認定を取得するケースを前提としています。事業者の規模や取扱件数によっては、SAQ(自己問診)による対応となる場合もあります。SAQの進め方は別記事「【PCI DSS準拠を目指すクレジットカード加盟店必見】なにから始める?SAQ(自己問診)!」で解説していますので、あわせてご覧ください。
PCI DSSとは?まずは基本を押さえる
PCI DSSとは、クレジットカード情報を安全に取り扱うための国際的なセキュリティ基準です。国際カードブランド5社(American Express、Discover、JCB、Mastercard、Visa)が共同で設立した「PCI SSC」という団体によって策定・運用されています。
カード情報は、いったん漏えいすると不正利用に直結します。そこで、カード情報を扱う事業者が守るべき対策を体系的にまとめたものがPCI DSSです。ネットワークの保護、アクセス管理、暗号化、ログの取得、脆弱性管理など、幅広い分野の要件で構成されています。
誰が対象になるのか
PCI DSSの対象となるのは、カード情報を「保存」「処理」「伝送」するすべての事業者です。3つのいずれか一つでも当てはまれば対象となるため、「保存していないから関係ない」というわけではない点にご注意ください。自社でカード決済を受け付けるECサイト、決済端末を利用する小売・飲食チェーン、カード情報の処理を請け負う決済代行事業者、電話でカード番号を聞き取るコールセンターなどが該当します。
「自社は決済代行会社に任せているから関係ない」と思われがちですが、カード情報が自社のシステムやネットワークを通過している場合は、対象となる可能性があります。また、カード情報を通過させない構成であっても、取引先との契約や事業の性質によっては準拠を求められるケースがあります。
なぜ準拠が必要なのか
準拠が求められる理由は、大きく3つあります。
- 法令・業界指針への対応。割賦販売法にもとづく実行計画では、カード情報を扱う事業者にPCI DSS準拠またはカード情報の非保持化が求められています。
- 取引継続の条件になっている。イシュアやアクワイアラ、決済代行会社との契約上、準拠が必須とされている場合があります。
- 対外的な信頼の証明になる。カード情報を適切に管理していることを客観的に示せます。
特に2つ目は事業への影響が大きく、準拠できなければカード決済の取扱いそのものが停止されるおそれもあります。あわせて、要件を満たす過程で自社の対策を網羅的に点検することになるため、情報漏えいリスクそのものを下げる効果も期待できます。
この記事に出てくる用語
PCI DSSには耳慣れない用語がいくつか登場します。以下に整理しておきますので、適宜ご参照ください。
表1:本記事に登場する主な用語
| 用語 | 意味 |
|---|---|
| QSA | Qualified Security Assessor(認定セキュリティ評価機関)。PCI SSCから認定を受けた審査機関、およびその審査員を指す。PCI DSSの審査を行う資格を持つ。 |
| エビデンス (証跡) |
要件を満たしていることを示す証拠資料。システムの設定画面、監査ログ、社内規程、運用記録などが該当する。 |
| ROC | Report on Compliance。審査結果を詳細にまとめた報告書。各要件の充足状況が記載される。 |
| AOC | Attestation of Compliance。審査結果の要約にあたる文書。準拠状況を対外的に証明する際に使用する。 |
| 準拠対象範囲(スコープ) | PCI DSSの対象となるシステム・業務・拠点の範囲のこと。準拠に向けた対応や審査の工数を大きく左右する。 |
準拠までの全体像:3つのステップ
PCI DSSへの準拠は、大きく3つのステップに分かれます。
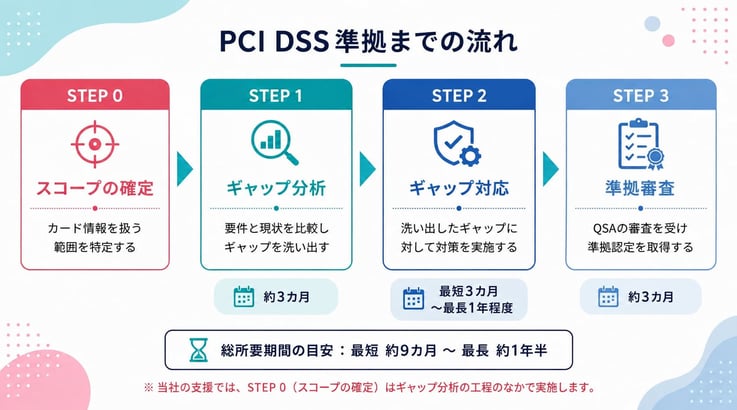
図1:PCI DSS 準拠までの流れ
所要期間を合計すると、最短で約9カ月、対応事項が多い場合は約1年半程度が目安となります。ただしこれは、一定の規模のシステムを対象とした場合の目安です。カード情報の取扱いを限定していて対象範囲が小さい場合や、既存の対策が整っている場合は、より短い期間で完了することもあります。特に期間を左右するのがSTEP2のギャップ対応で、ここが3カ月で済むのか1年かかるのかによって、全体のスケジュールが大きく変わります。
※ 記載の期間はあくまで目安です。準拠対象範囲や対応事項の内容、事業者側の体制、一部工程を並行して進められるかどうかなどにより変動します。
また、図の「STEP 0」にあたるスコープの確定は、その後の作業量を左右する重要な工程です。カード情報を扱う範囲を特定し、必要に応じて範囲を絞り込む検討まで行います。当社の支援ではギャップ分析の一部として実施しますが、進め方や考え方は後編で詳しく解説します。
STEP 1:ギャップ分析(約3カ月)
スコープが固まったら、ギャップ分析に進みます。PCI DSSの要件と、準拠対象システムの現状を突き合わせ、「満たせていない要件」を洗い出す工程です。
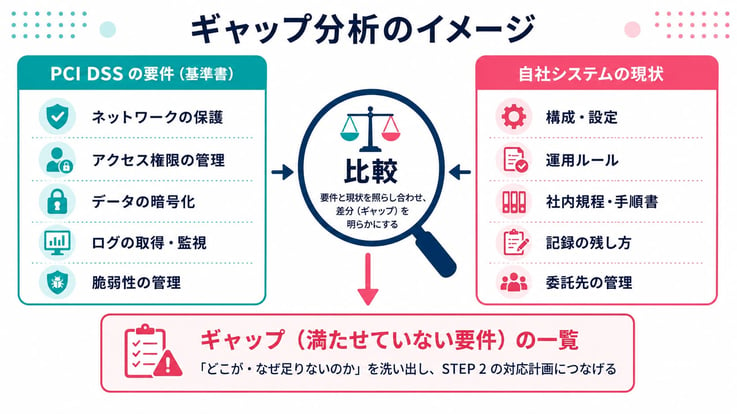
図2:ギャップ分析のイメージ
まず、対象システムの構成・設定・運用の現状を確認し、PCI DSSの各要件と突き合わせていきます。そのうえで、満たせていない要件をギャップとして洗い出し、対策の方向性まで整理します。
ここで挙がる指摘は、「対策をしていない」というより「要件が求める基準に届いていない」「実施しているが記録が残っていない」というかたちを取ることが多くあります。ゴールは、自社に何が足りていないのかをもれなく洗い出すこと。ここが不十分だと、後の工程で想定外の対応が発生するだけでなく、審査の段階で非準拠と判定されるおそれもあります。
|
UBsecureだからこそできること
|
STEP 2:ギャップ対応(最短3カ月〜最長1年程度)
次に、STEP1で洗い出した「満たせていない要件」に対して、対策を実施していくのがこのステップです。対策の方向性はギャップ分析の段階から検討をはじめ、このステップで具体化していきます。取得プロセスの中で、最も時間と労力を要する工程になります。
主な作業は次のとおりです。
- 満たせていない要件それぞれについて、対策方針を具体化する
- 社内規程・手順書などの文書を整備する
- システム構成やネットワーク設計を見直す
- 見直した運用を実際に回し、記録を残していく
期間に大きな幅があるのは、対応すべき事項の数や規模によって作業量が変わるためです。既存の対策が一定の水準にあり、文書の整備や運用ルールの明文化が中心であれば、3カ月程度で完了することもあります。一方、ネットワークの分離やシステム改修が必要になると、設計・開発・テストの工程が加わり、1年近い期間を見込むことになります。
また、対策を実施しただけでは要件を満たしたことになりません。定期的な作業を求める要件では、決められた頻度で実施し、その記録を残しておく必要があります。初回の審査でどこまでの記録が必要になるかは、QSAと確認しながら進めることになります。
あわせて注意したいのが、審査で提出するエビデンス(証跡)の整備です。PCI DSSでは「対策を実施していること」だけでなく、「それが文書として定められ、そのとおりに運用されている」ことを資料で示せる必要があります。適切に運用されているのに手順書がない、逆に、規程はあるが実態と乖離している、といった状態はいずれも指摘の対象になります。
|
UBsecureだからこそできること
|
STEP 3:準拠審査(約3カ月)
満たせていない要件に対する対策実施が完了したら、いよいよQSAによる審査を受けます。審査は、おおむね次のような流れで進みます。
表2:準拠審査の流れと主な担当
| 作業 | 内容 | 主な担当 | |
|---|---|---|---|
| 1 | エビデンスの提出 | 要件を満たしていることを示す証跡(設定画面、ログ、規程類など)をQSAへ提出します。 | 事業者 |
| 2 | 机上確認 | 提出されたエビデンスをQSAが確認し、要件充足の状況を精査します。 | QSA |
| 3 | インタビュー 現地確認 |
担当者へのインタビューに加え、設定内容や運用状況を目視で確認します。対象範囲によっては、データセンターや店舗・オフィスへの現地訪問が発生する場合もあります。 | QSA・事業者 |
| 4 | 是正対応 | 確認の過程で見つかった課題について、事業者側で是正を実施します。 | 事業者 |
| 5 | 審査結果の報告 | 審査結果をROC(報告書)としてまとめ、提示します。すべての要件を満たしていれば、準拠を示すAOCが発行されます。 | QSA |
審査というと身構えてしまうかもしれませんが、QSAは不備を探して落とすために審査を行うわけではありません。インタビューを通じて課題を共有し、是正を経て準拠に至るまでを見届けるプロセスです。なお、審査の期間を左右しやすいのがエビデンスの準備です。「どの要件に、どの資料を出すか」が整理されていないとやり取りが増えるため、STEP2の段階から、対応と並行して準備を進めておくとスムーズです。
いつから着手すればよいか
スケジュールを考えるうえで大切なのは、準拠したい時期から逆算して着手するという発想です。STEP1とSTEP3はそれぞれ約3カ月が目安ですが、STEP2は3カ月から1年まで振れ幅があります。この変動分をどれだけ見込むかで、着手すべき時期が決まります。
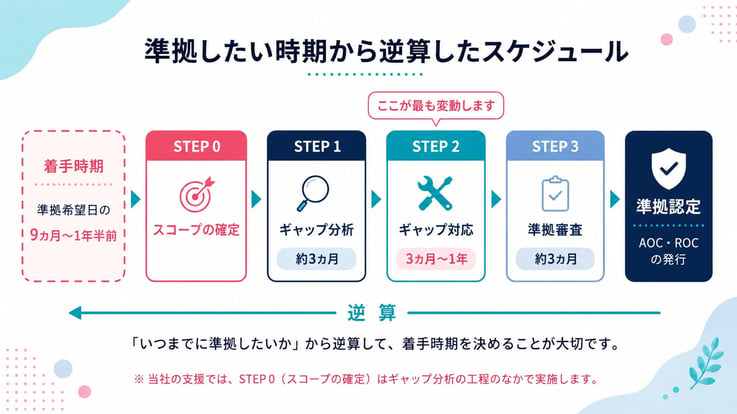
図3:準拠したい時期から逆算したスケジュール
「来期の取引開始までに準拠認定が必要」といった期限がある場合、少なくとも1年前には動き出しておきたいところです。まずはスコープの確定とギャップ分析に着手し、STEP2にどれだけかかりそうかを早い段階で見極めることが、現実的なスケジュールを引く近道になります。もっとも、実際には「数カ月後までに準拠したい」というご相談も少なくありません。当社の豊富な支援実績を基に、対象範囲の絞り込みや対応の優先順位づけによって短縮を図ることも可能ですので、期限が迫っている場合でもご相談いただければと思います。
まとめ
PCI DSS準拠までの流れを、あらためて整理します。
- 準拠は「スコープの確定 → ギャップ分析 → ギャップ対応 → 準拠審査」の順で進む
- 最も時間を要するのはSTEP2で、文書の整備と、それに即した運用・記録の保持が重要となる
- 審査ではエビデンスの提出とインタビューを経て準拠認定に至る
- 総所要期間の目安は最短約9カ月、対応事項が多い場合は約1年半程度(対象範囲が狭い場合は短縮も可能)
一方で、実際に着手するとなると、「どこまでを対象範囲とするのか」「費用はどれくらいか」「どんな体制を組むべきか」といった、もう一段具体的な検討が必要になります。
PCI DSS準拠支援サービスのご案内
当社はQSAとして、ギャップ分析から対応支援、準拠審査まで一貫してご支援しています。PCI DSSの審査を行う立場だからこそ、実際の審査で問われる観点にもとづいた、実効性のある対策をご提案可能です。
PCI DSSの取得を検討しているものの、どのように進めればよいかわからないという方は、是非一度お気軽に当社までご相談いただければと思います。