


2026年9月15日(火)から9月17日(木)にかけてカナダ・バンクーバーで開催されたPCI SSC North America Community Meetingに、ユービーセキュアから、PCI DSS準拠支援に携わるASV(認定スキャンベンダー)担当者の2名が参加しました。このブログでは、設立20周年を迎えたPCI SSCが示した次期PCI DSSの方向性をはじめ、注目のセッションの内容や会場の様子をお届けします。
PCI SSC(Payment Card Industry Security Standards Council)が主催するPCI SSC Community Meetingは、北米、欧州、アジア太平洋の3地域で毎年開催されています。PCI SSCは、主にクレジットカード情報のセキュリティ基準(PCI DSS等)を策定・管理する組織です。今年はPCI SSCの設立、そしてPCI DSSの誕生から20周年という節目の年で、会場全体がお祝いムードに包まれていました。
PCI SSC Community Meetingの概要
PCI SSC Community Meetingは、PCI DSSをはじめとするPCI SSCのセキュリティ基準や取り組みについて、最新情報を共有し、意見交換を行うことを目的としたイベントです。基調講演やパネルディスカッション、技術セッション、ベンダショーケース等で構成され、QSA、加盟店、イシュア、アクワイアラ、ペイメントブランド、サービスプロバイダ、セキュリティベンダといった、決済に関わる幅広い立場の人々が参加します。
会場には、20周年を記念して参加者がお祝いのメッセージを書き込める大きなボード「Help Write PCI SSC's Next Chapter」が設置されていました。ボードは世界中から集まった参加者のメッセージですぐに埋め尽くされ、PCI DSSが多くの人に支えられて20年歩んできたことを実感しました。
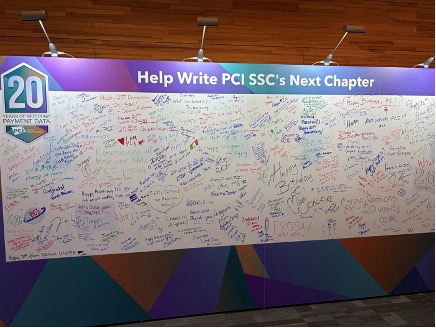
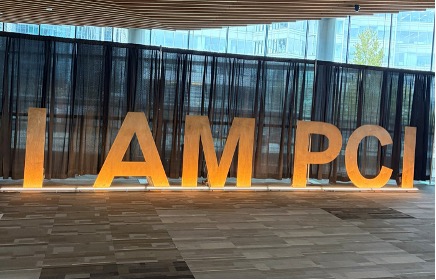
▲ 左:20周年のお祝いメッセージボード/右:会場に設置された「I AM PCI」のオブジェ
会場の様子
ベンダショーケース会場には、セキュリティベンダのブースが並び、休憩時間には多くの参加者が集まって情報交換をしていました。各ブースでは、ノベルティもたくさん配られていました。PCI DSS v4.0のクイックリファレンスガイドのような実務に役立つものから、ラバーダックやポップイットのような遊び心のあるものまで、ベンダごとの個性が感じられました。
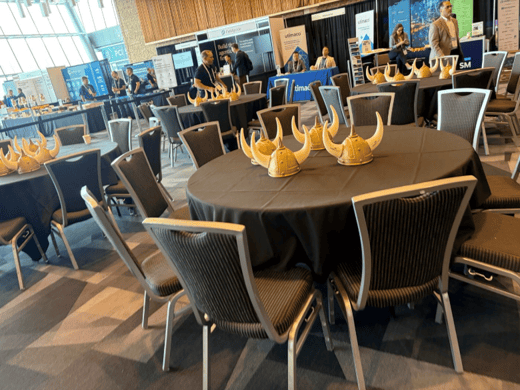
▲ベンダショーケース会場の様子
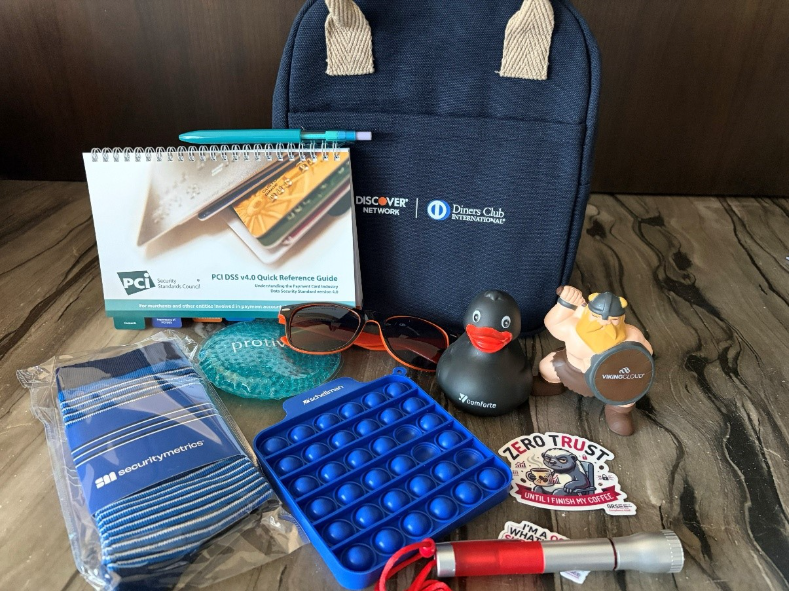
▲ 各ブースでもらったノベルティの写真
日によっては軽食や食事も提供され、参加者同士が気軽に交流できる時間が設けられていました。会場内を歩いていると、他の参加者から気さくに声をかけていただき、セキュリティの話題に限らず、カナダの街や文化の話等で盛り上がりました。国や立場を越えて自然に交流が生まれる、和やかな雰囲気が印象的でした。
注目テーマ
ここからは、現地で聴講した中で特に注目した4つのセッションを紹介していきます。
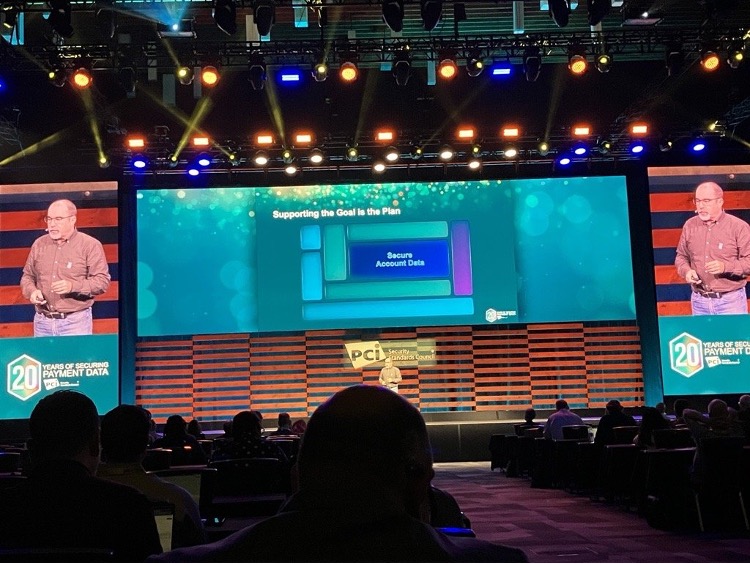
▲ メインステージでの講演の様子
【トピック1】次期PCI DSS:2028年に向けた大改訂
一つ目は、最終日の朝に行われたセッション「PCI DSS: The Next Chapter Starts Here」です。PCI SSCでData Security Standards担当ディレクターを務めるLauren Holloway氏が、次期PCI DSSの検討状況を紹介しました。
これまでの20年
2006年に初版が公開されて以来、PCI DSSはテスト手順の追加等の改訂を重ねてきました。
2022年3月に公開されたv4.0では、要件の目的を満たせば独自の方法で対応できる「カスタマイズアプローチ」が導入されました。その後、2024年3月にv3.2.1が廃止され、同年6月には内容を整理・明確化したv4.0.1が公開されています。この講演の中でHolloway氏は「こうした20年の歩みを経て、現在のv4.0.1は成熟した基準になった」と語られていました。
v4.0.1に寄せられたフィードバック
PCI SSCは2026年6月8日から7月20日にかけてPCI DSS v4.0.1に関するRFC(Request for Comments: 意見募集)を実施し、70社から884件のコメントが寄せられたそうです。主なコメントのテーマとして、以下のようなものが挙げられていました。
- AI・クラウド・APIとPCI DSSの関係
- リモートアクセス時のPANのコピー&ペースト防止
- 鍵管理とキー付きハッシュ(Keyed Hashing)
- パスワードの複雑性と定期変更
- MFAの適用範囲とパスキー
検討中の主な変更点
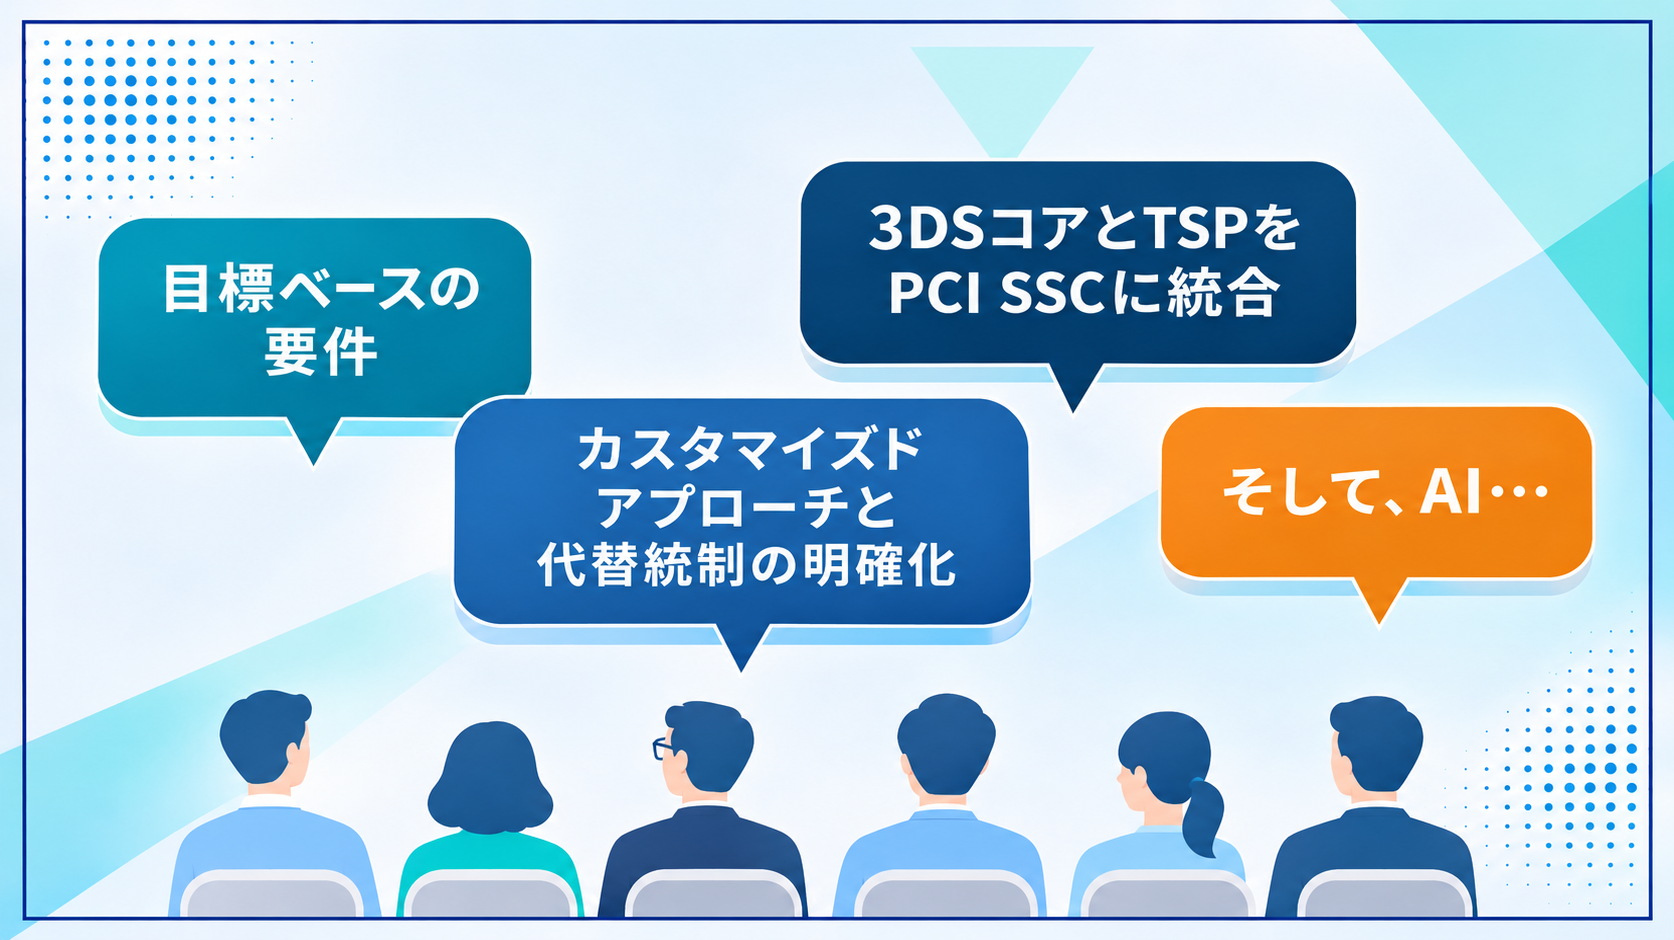
▲ 次期PCI DSSで検討されている主な変更(講演資料をもとに筆者作成)
- 3DS CoreとTSPをPCI DSSへ統合:オンライン決済の本人認証(3-Dセキュア)とペイメントトークン発行事業者(TSP)向けの別基準を、PCI DSSに統合する案です。PCI DSSが適用されるデータが「アカウントデータ」「3DS機密データ」「TSPペイメントトークン」の3種類に広がります。ただし、3DSとTSPに関する要件はPCI DSSの付録にまとめられ、3DSプロバイダやTSP以外の一般の事業者には適用されないとう点は注意が必要です。
- 目的ベースの要件:複雑な要件を再構成・簡素化して柔軟性を高めつつ、多くの要件の詳細度は維持する方針です。
- カスタマイズアプローチと代替コントロールの一本化:RFCで寄せられたフィードバックを受け、要件を別の方法で満たすための2つの手段を1つにまとめ、どちらの場合も同じ記入様式(ワークシート)で説明できるようにする案が示されました。
- AIへの対応:AIとPCI DSSの関係も改訂のテーマに挙げられました。PCI SSCは2026年に「AI Guidance」、2025年に「Integrating AI into PCI Assessments」をすでに公開しています。
今後のスケジュール
今後は2027年に2回のRFCを実施し、2028年第2四半期の公開を見込んでいるとのことです。
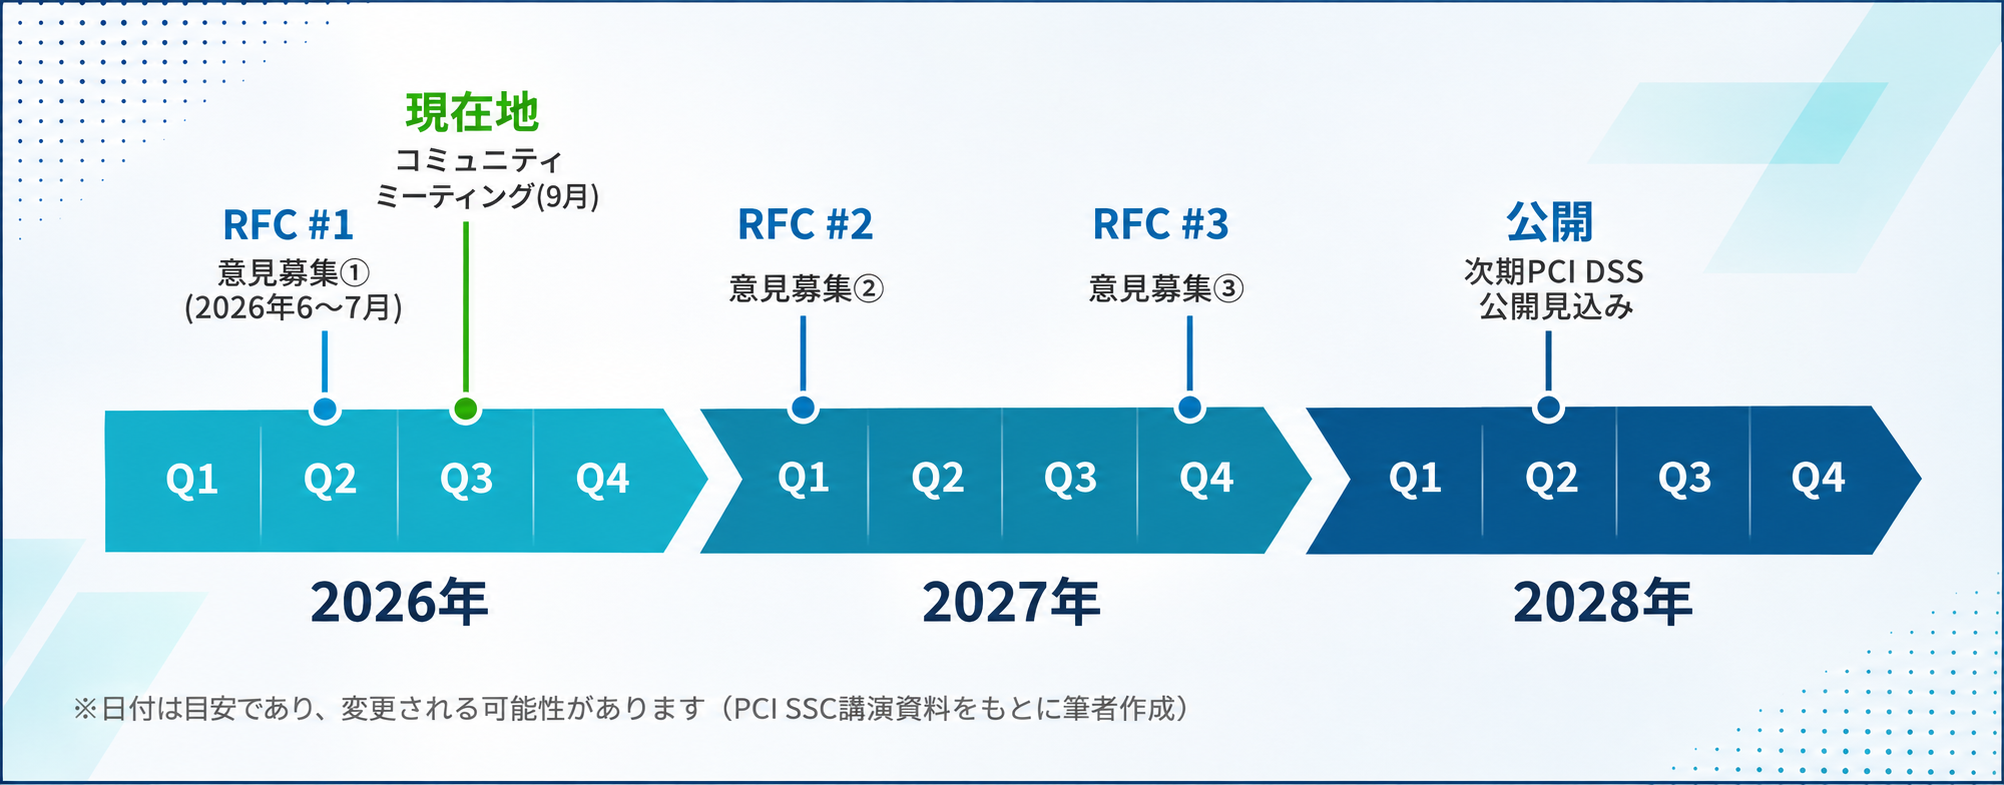
▲ 次期PCI DSS公開までのスケジュール(講演資料をもとに筆者作成)
セッション後半のパネルディスカッションでは、AIの活用が業務効率化や脆弱性管理で進む一方、「AIエージェントが与えられた境界を越えて動く」ことへの懸念が挙がり、利用範囲を絞って隔離するといった設計段階の対策が重要だと議論されていました。
3DSやTSPの付録は一般の事業者には適用されず、大半の要件の詳細度も維持されるため、一般の事業者に求められる対応が大きく変わることはなさそうです。ただし、次期PCI DSSではAIの扱いが新たに盛り込まれる可能性があります。社内でのAI利用を今のうちから把握しておくと、次期PCI DSSにスムーズに対応できると感じました。前回のバンコクで紹介された「基準の統合・再編」の流れが、PCI DSS本体にも及んできた印象です。
【トピック2】PCI規格の再設計:ジグソーパズルとしての規格群
二つ目は、PCI SSCのAndrew Jamieson氏によるセッション「Piecing Together the Future of Payment Security」です。この講演では、規格全体をどう再設計していくかが語られました。
今の規格の課題 現在のPCI SSCの規格は互いの連携が十分でなく、Card Production (カードの製造)のように他の規格から孤立したものもあります。
再設計の考え方 「決済を構成する要素は何か」から考え直し、PCI DSSを中心に、鍵管理、ハードウェア、ソフトウェア、ソリューション等の規格を「必要とする側」と「提供する側」の関係でつなげていきます。たとえば「決済受付(端末等)は鍵を必要とし、鍵管理の規格がその鍵の生成とロードを担う」といった形です。
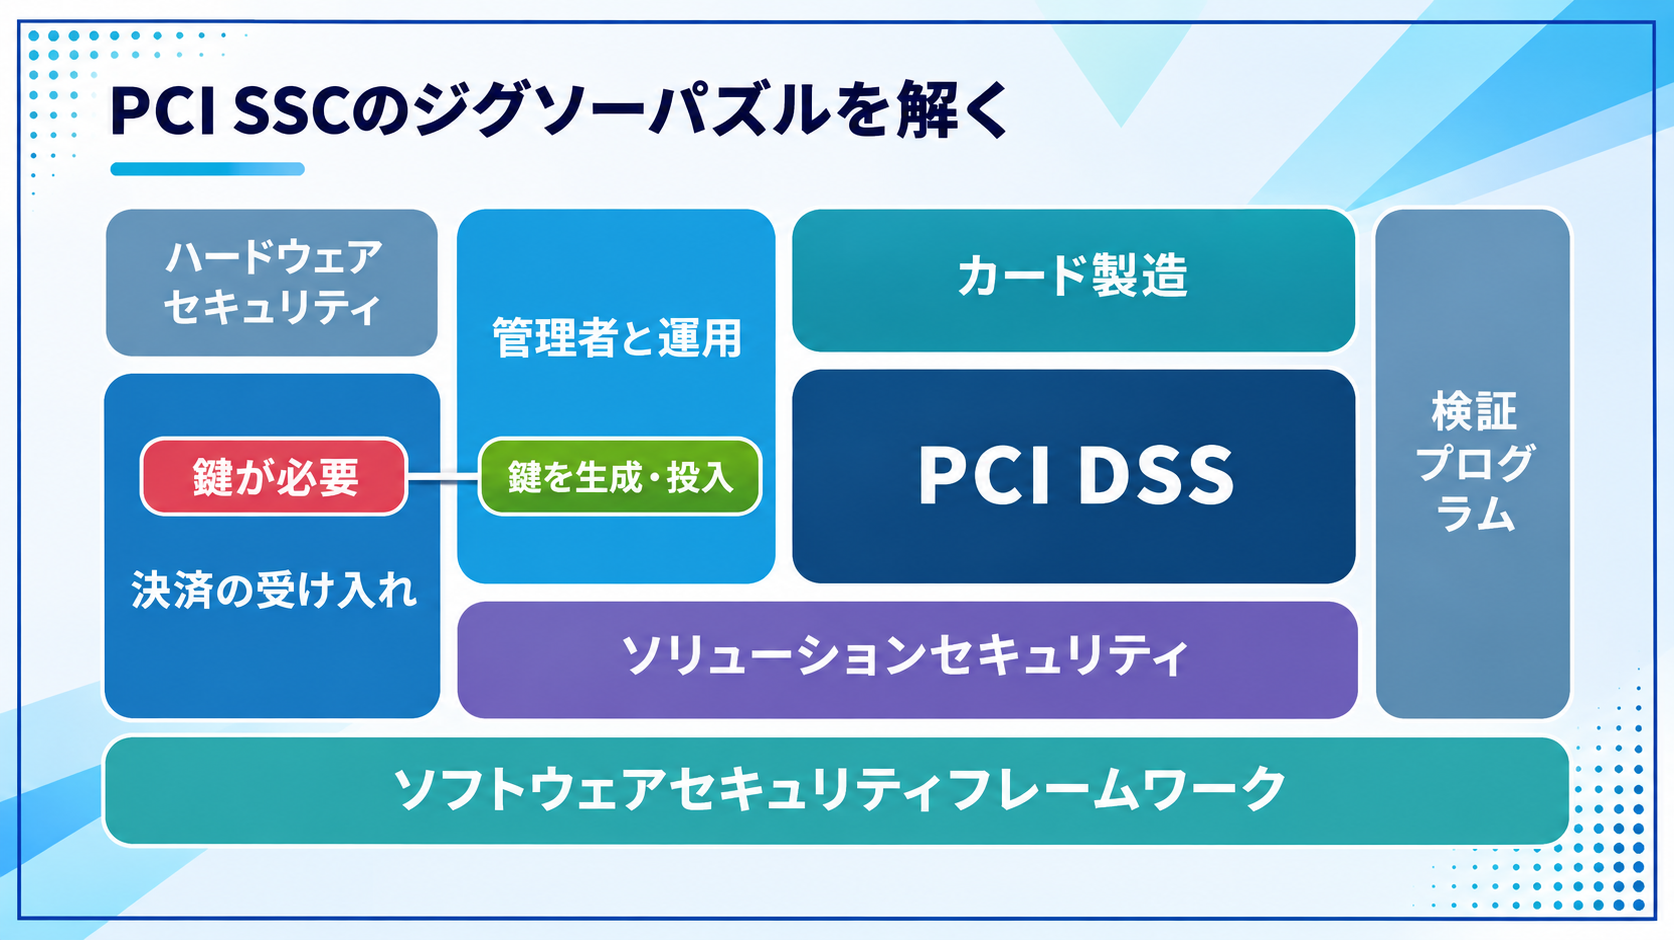
▲ PCI SSCの規格をジグソーパズルとして組み合わせた図(講演資料をもとに筆者作成)
今後の方向性 AIや脅威の変化を前提に、業界の声を取り入れながら計画を更新し続けるとのことです。講演の最後に引用されたアイゼンハワーの「計画そのものに価値はないが、計画することがすべてだ」という言葉が、その姿勢を表していました。
【トピック3】新標準PCI KMO:鍵管理要件を一つの標準へ
三つ目は、同じくJamieson氏によるセッション「Securing the Keys: Developing the New Key Management and Operations Standard」です。トピック2の再設計を具体化する取り組みとして、新しい鍵管理標準「PCI KMO(Key Management and Operations)」が紹介されました。
今の課題 暗号化における安全性は、最終的に「鍵をどう守るか」で決まります。ところが鍵管理の要件は、PCI PIN Security、PCI P2PE(Point-to-Point Encryption)、PCI Card Production 、PCI MPoC(Mobile Payments on COTS)等、規格ごとにバラバラに定められており、その中身も重複しています。
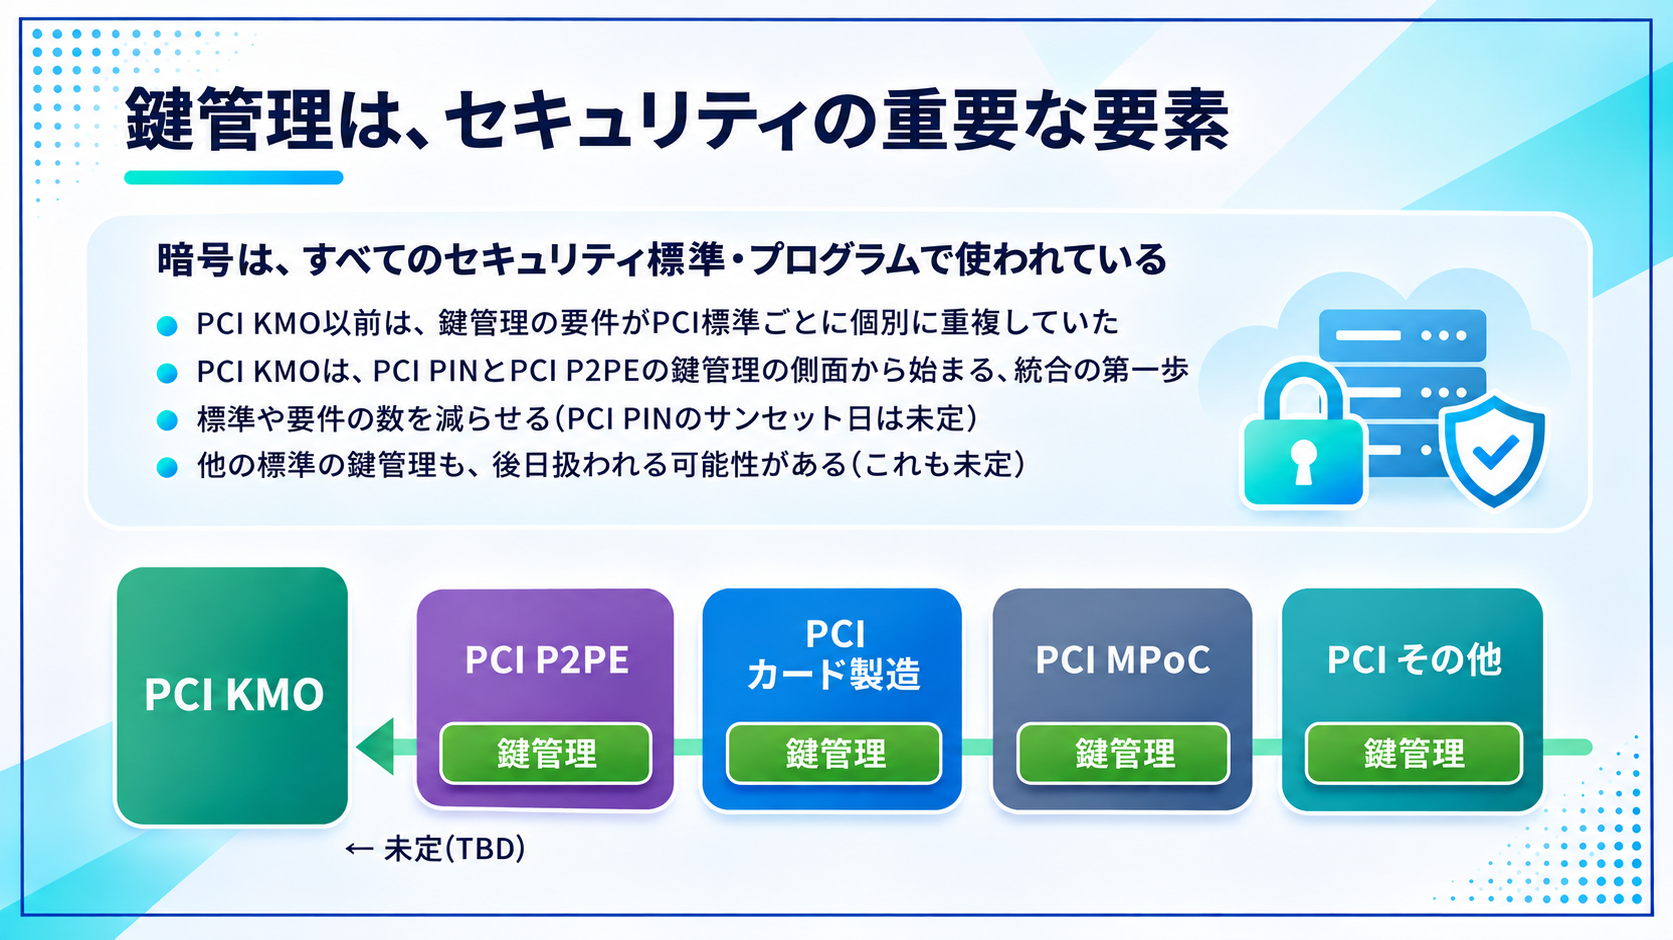
▲ 規格ごとに重複していた鍵管理要件をPCI KMOへ集約するイメージ(講演資料をもとに筆者作成)
PCI KMOのポイント
- まずPCI PINとP2PEの鍵管理部分から統合し、PCI PINは将来的に廃止予定(時期は未定)。他の規格の鍵管理も今後検討(時期は未定)
- KIF(鍵注入施設)、HSM-as-a-Service、署名サービス等6種類のサービスタイプを定義し、一度の評価を複数の場面で使い回せる(assess once, use many)仕組みを目指す
- リモートHSMやHSM-as-a-Serviceの要件を明記(例:リモートHSMへの非コンソール接続にはMFAが必須、管理セッションは15分の無操作で終了し、連続24時間を超える場合は再認証が必須)
- 任意の「ベストプラクティス要件」を設け、今後の変化や新しいアルゴリズムへの方向性を示す
クラウド型のHSMが広がる中で、HSM-as-a-Serviceのテナント分離等が要件として明記された点は、決済事業者にとって大きな意味があると感じました。
【トピック4】ディープフェイクと新たな信頼の危機
四つ目は、LBMCのBrian Willis氏とKyle Hinterberg氏によるセッション「Seeing Is Deceiving: Deepfakes, Creative Power, and the New Trust Crisis」です。前回のバンコクでも話題になったAI悪用の中から、今回はディープフェイクに絞ってPCI DSSとの関係が解説されました。
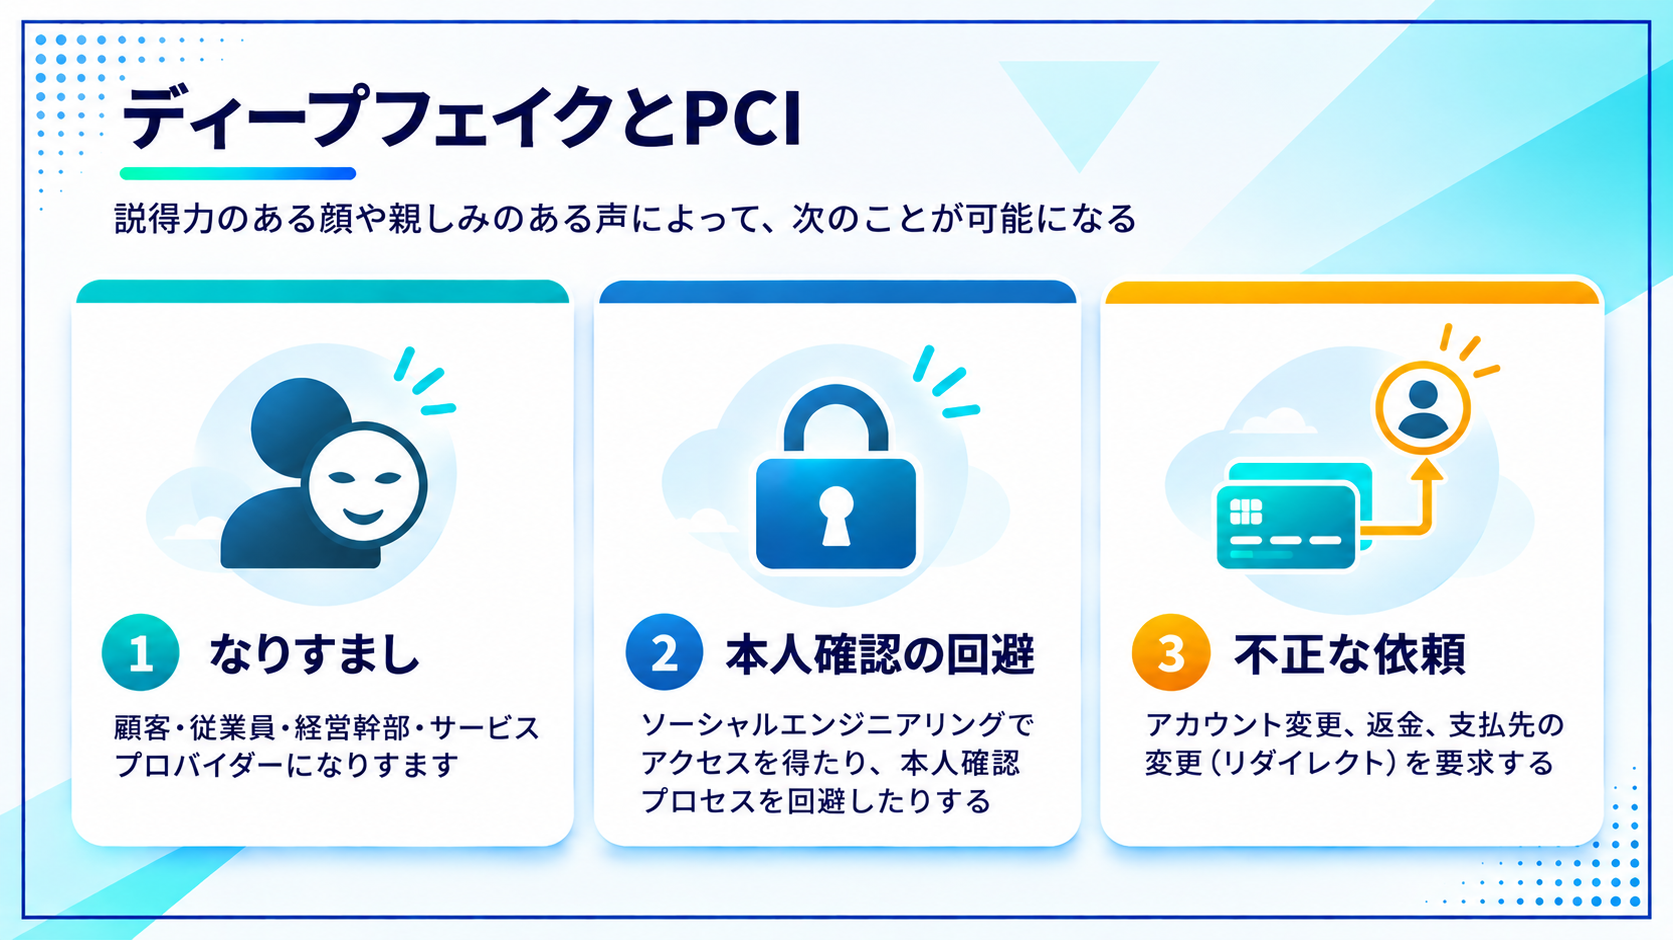
▲ ディープフェイクとPCIの関係(講演資料をもとに筆者作成)
PCIとの関係 本物そっくりの顔や声で、顧客・従業員・経営者・サービスプロバイダになりすまし、本人確認を突破したり、アカウント変更や返金、支払先の変更を要求したりできてしまいます。生成AI動画の品質が2023年から2026年で劇的に向上している様子も紹介され、「見た・聞いた」だけでは本人確認の根拠にならない時代になったと強調されていました。
対策の方向性 PCI SSCの認証ガイダンス(Authentication Guidance)でも、ベストプラクティスとして「ディープフェイク攻撃を緩和するコントロールの実装」が挙げられています。なりすましのリスクを踏まえて認証を見直し、デバイスID、位置情報、アクセス時間、タイピングの癖等の補助シグナルを組み合わせることが推奨されていますが、これだけではPCI DSSのMFA要件を満たさない点に注意が必要です。また、ディープフェイクを見抜く検知ツールもありますが、実用的なツールがまだ限られていることや、誤検知が起こりうることといった課題が挙げられていました。
認証や検知ツールといった技術的な対策を進めても、上司や取引先になりすまして送金を依頼されるような場面では、最後に判断するのは人です。そのため、従業員一人ひとりが不審な兆候に気づけるようにしておくことも重要だと感じました。たとえば、普段やり取りのある相手がいつもと違う依頼をしてくる、突然の連絡で個人情報を聞き出そうとする、話の内容に辻褄の合わない点があるといった場合は、ソーシャルエンジニアリングを疑うべきサインです。
「見た・聞いた」が本人確認の根拠にならない時代だからこそ、少しでも違和感があれば別の連絡手段で確認するといった基本的な習慣を徹底することが、改めて大切になると感じました。
まとめ
今回のPCI SSC North America Community Meetingでは、20周年という節目に、PCI SSCがこれからの決済セキュリティをどう描いているかを知ることができました。
次期PCI DSSでは、3DS CoreやTSPの統合、カスタマイズアプローチと代替コントロールの一本化など、大きな変更が予定されています。AIの扱いも改訂のテーマに挙げられています。また、PCI KMOのように規格の統合・再編も着実に進んでいます。決済を取り巻く環境が変化し続ける中で、PCI基準だけでなく、それを扱う私たち自身も知識や考え方を継続的にアップデートしていく必要があると改めて感じました。
ユービーセキュアは、PCI SSCに認定されたQSA(認定セキュリティ評価機関)であり、ASV(認定スキャンベンダー)です。審査や診断で培った知見を活かしたPCI DSS準拠支援はもちろんのこと、決済ビジネスやPCI DSS対策を進めるうえでAIを利用する際のリスク分析等、幅広く対応しております。
自社での対応に不安や課題を感じていらっしゃる方は、ぜひお気軽にご相談ください。
この記事を書いた人
石塚 萌
2020年に新卒入社し、現在に至るまで脆弱性診断やペネトレーションテストを主に担当。技術分野以外にも営業、コンサルティングなど幅広い業務に従事。ユービーセキュアの部活動では「日本伝統文化部」に所属し、日本文化を学びながら楽しい日々を過ごしている。
野口 結花
2024年に新卒入社し、Webアプリケーション診断やプラットフォーム診断を主に担当。技術分野以外にも営業やコンサルティングなど幅広い業務に従事。最近はクラウドセキュリティの勉強に力を入れている。休日は音楽を聴いてリフレッシュする日々を過ごしている。