

サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)の★3・★4は、2027年3月からIPAによる申請受付が始まる予定です。受付開始に先立ち「評価用ガイド類」が公開されました。
本記事では、公開された評価用ガイド類をもとに今後のスケジュールを整理したうえで、★3・★4の取得を目指す組織が読むべき文書と、その中心となる『★3・★4 自己評価等ガイド』『★3・★4 要求事項・評価基準 解説書』の読み方・使い分けを解説します。
今後のスケジュール概要
制度運営基盤の整備計画
| 時期(予定) | 内容 |
|---|---|
| 2026年10月28日 | 評価用ガイド等の公開(公開済み) |
| 2026年12月下旬 | 評価機関、技術検証事業者、研修事業者の指定・公表 |
| 2027年1月以降 | 制度研修の提供(研修事業者により時期は異なる) |
| 2027年1月以降 | SCSセキュリティ専門家の登録・公表 |
| 2027年1月中旬 | SCS評価制度システムの稼働 |
| 2027年3月 | ★3・★4 申請受付開始 |
これらの計画に遅延が生じた場合は、運営審議委員会に相談のうえ受付開始時期を見直すとされています。
登録希望組織が制度開始までに行うこと
★3と★4では、自己評価の結果を「誰に確認してもらうか」が異なります。
★3を目指す組織
- 公表された評価用ガイド類を参照し、★3要求事項・評価基準への適合状況を自己評価する
- 2027年1月以降、社内のSCSセキュリティ専門家に確認を求める場合は研修事業者の研修を受講する(社外の専門家に依頼する場合は契約を結ぶ)
- SCSセキュリティ専門家が決まり次第、自己評価結果の確認を受ける
- 2027年3月以降、制度運用開始後にIPAへ登録申請する
★4を目指す組織
- 公表された評価用ガイド類を参照し、★4要求事項・評価基準への適合状況を自己評価する
- 2027年1月以降、公表された評価機関と契約し、第三者評価を受ける(評価機関側の研修受講が必要なため、評価の開始は2027年2月からを想定)
- 2027年3月以降、第三者評価が完了したらIPAへ登録申請する
制度開始早々の登録を目指す場合は、ガイド類が公開された今から年内いっぱいが自己評価を進める期間です。専門家や評価機関が動き出すのは2027年1〜2月以降のため、それまでに自社でどこまで整理できているかが、受付開始直後に申請できるかどうかを左右します。
各種展開資料の概要解説
各文書の概要と各文書の対象者
IPAは今年度作成する規程等として全21文書を挙げています。その多くは制度運営側や評価機関等の指定に関するもので、登録希望組織が直接読むべき文書は一部です。太字は登録希望組織が確認すべき文書です。
| 階層 | 文書名 | 主な対象者 | 公開範囲 |
|---|---|---|---|
| 規程 | 基本規程 | 本制度を構成するすべての者 | 一般公開 |
| 規則 | 制度運営機関規則、運営審議委員会規則、指定委員会規則 | 制度運営機関・各委員会 | 一般公開 |
| 規則 | 評価機関/技術検証事業者/研修事業者 指定規則 | 制度運営機関・指定委員会・各事業者 | 一般公開 |
| 基準 | 評価機関/技術検証事業者/研修事業者 指定基準、研修実施基準 | 制度運営機関・指定委員会・各事業者 | 一般公開 |
| 基準 | ★3・★4 要求事項・評価基準 | 登録希望組織・SCSセキュリティ専門家・評価機関 | 一般公開 |
| ガイド | ★3・★4 自己評価等ガイド | 登録希望組織・SCSセキュリティ専門家 | 一般公開 |
| ガイド | ★4 第三者評価ガイド | 評価機関 | 一般公開 |
| ガイド | ★4 技術検証ガイド | 登録希望組織・技術検証事業者・評価機関 | 一般公開 |
| ガイド | ★4 技術検証ガイド(実施編) | 技術検証事業者 | 技術検証事業者にのみ公開 |
| 手順 | 評価機関/技術検証事業者/研修事業者 指定手順 | 制度運営機関・指定委員会・各事業者 | 一般公開 |
| 手引 | ★3・★4 登録申請の手引(未公開) | 登録希望組織 | 一般公開 |
| 解説書 | ★3・★4 要求事項・評価基準 解説書 | 登録希望組織・SCSセキュリティ専門家 | 一般公開 |
★を取得したい組織が確認すべき文書
登録希望組織が確認すべきなのは次の5文書です。★3のみを目指す場合、『★4 技術検証ガイド』は不要です。
| 文書 | 内容 | ★3 | ★4 |
|---|---|---|---|
| ★3・★4 要求事項・評価基準 | 何を満たせばよいか(基準本体) | ○ | ○ |
| ★3・★4 自己評価等ガイド | どう自己評価し、何をもって適合とするか | ○ | ○ |
| ★3・★4 要求事項・評価基準 解説書 | 解釈に迷う点や実装例の解説 | ○ | ○ |
| ★4 技術検証ガイド | 評価基準No.4-4-4-3の技術検証(脆弱性診断)の説明 | ― | ○ |
| ★3・★4 登録申請の手引(未公開) | 登録申請・更新・変更の手続 | ○ | ○ |
『★4 第三者評価ガイド』は評価機関向けの文書ですが一般公開されているため、★4を目指す組織は「評価機関がどう評価するか」を知る参考として目を通しておくと安心です。
『★3・★4 要求事項・評価基準』概要
制度の基準本体です。Excel形式で、大分類/中分類/要求事項/評価基準の4階層と、各項目が★3・★4のどちらで求められるか、対応するNIST CSFの機能が一覧できます。
- 7つの大分類(ガバナンスの整備、取引先管理、リスクの特定、攻撃等の防御、攻撃等の検知、インシデントへの対応、インシデントからの復旧)の下に16の中分類
- 評価基準は計153件(うち★3で求められるもの81件、★4で追加されるもの72件)
- ★4は★3の項目を包括するため、★3を先に取得していなくても★4を取得できる
ただし、評価基準は簡潔な文章で書かれているため、「何をどこまでやれば適合か」はこの文書だけでは判断しづらい部分があります。それを補うのが、後述の自己評価等ガイドと解説書です。
『★3・★4 自己評価等ガイド』概要
登録希望組織が行う取得単位・適用範囲の決定と自己評価、★3確認責任者が行う確認の手続を定めた文書です。本文(第1〜4章)では、ガイドの位置づけと用語を示したうえで、取得単位・適用範囲の決定、アセスメントシートの扱い、★3確認の観点を定めています。別紙では、評価基準ごとに「対象外となるための条件」「適合基準」「自己評価方法」を示します。自己評価の実作業で最も参照する文書です(詳細は後述)。
『★4 技術検証ガイド』概要
★4の評価基準No.4-4-4-3「インターネットとの境界に設置されているネットワーク機器のOS及びファームウェアについては、CVSS基本値7.0以上の脆弱性を有していないこと」を確かめるための脆弱性診断(技術検証)について定めた文書です。第1部(評価機関・技術検証事業者編)と第2部(登録希望組織編)に分かれており、登録希望組織は「はじめに」と第2部を中心に読むとよいでしょう。ただし、選定方法や診断手順の詳細は第1部にあるため、登録希望組織も目を通しておくと安心です。
- 診断対象:外部から直接アクセス可能なVPN装置・ルータ・ファイアウォール等。重要なシステムに接続される機器、公開ポート数が多い機器の順に優先して原則5台を選定する(希望すれば全台も可)。
- 診断方式:外部診断。TCP全ポートとUDP主要ポート上位100ポートを確認し、OS・ファームウェアのバージョンからCVSS基本値7.0以上の脆弱性の有無を調べる。
- 登録希望組織の準備:技術検証事業者との合意(診断の許可・責任範囲・秘密保持)、機器情報の提出、社内の承認やCSIRT/SOCへの事前通知など。IPS/WAFの除外設定をしないと、診断が阻害されて不適合となる場合がある。
- 合否:CVSS基本値7.0以上の脆弱性がなければ合格。検出時は14日以内に原則アップデートで解消し(パッチ未公開時のみリスク低減策)、1か月以内に再診断等を受けて解消が確認できれば合格。
- 免除:全機器が自社の管理外で診断の許可が得られない場合や、過去1か月以内に技術検証事業者による同等以上の診断を受けている場合は、証跡の提出と評価機関の審査で免除できる。
『★3・★4 要求事項・評価基準 解説書』概要
登録希望組織が取得単位や適用範囲の設定、自己評価等を適切に実施できるよう、その考え方や留意点を解説する文書です。★3・★4の位置づけ、取得単位・適用範囲の考え方、カバーする脅威、要求事項・評価基準の構成とシステム・情報の分類、そして別紙として要求事項ごとのQ&A形式の解説が収録されています。各評価基準の適合基準や具体的な評価方法は、自己評価等ガイド等で確認する位置づけです(詳細は後述)。
(ピックアップ)『★3・★4 自己評価等ガイド』と『★3・★4 要求事項・評価基準 解説書』の解説
『★3・★4 自己評価等ガイド』の解説
自己評価等ガイドは、「各評価基準について、何ができていれば適合か、それをどう確かめるか」を示すチェックリストの役割を果たします。本文は12ページほどと短く、大部分は評価基準ごとの別紙です。
構成
| 章 | 内容 | 登録希望組織にとってのポイント |
|---|---|---|
| 第1章 はじめに | ガイドの位置づけ、用語定義 | 「文書」「記録」等には設定画面やログ、スクリーンショット等も含まれる |
| 第2章 取得単位及び適用範囲の決定 | ★3確認責任者/評価機関が確認する事項 | 自己評価の前に取得単位と適用範囲を決め、合意を得る |
| 第3章 アセスメントシート等の取扱い | シートの位置づけ・見方・記入方法、エビデンス保持 | 自己評価結果の書き方と保管ルールを把握する |
| 第4章 ★3における確認の実施 | ★3確認の位置づけ、確認の観点 | 専門家が何を見るかを知り、指摘を減らす |
| 別紙 自己評価における適合基準等 | 評価基準ごとの対象外条件・適合基準・自己評価方法 | 自己評価の実作業で常に参照する |
第2章:取得単位及び適用範囲の決定
第2章では、自己評価に先立って登録希望組織が決める取得単位と適用範囲、およびその妥当性について★3確認責任者又は評価機関が確認する事項が定められています。取得単位は原則として法人又は個人事業主単位です(事業部単位や企業グループ単位とする場合は、★3確認責任者又は評価機関にその妥当性について確認をしてください)。適用範囲については、次の4点が確認されます。
- 取得単位の組織が利用するIT基盤を含み、除外したものとの境界が明示されているか
- インターネット公開サーバ(Webサーバ、メールサーバ等)が全て適用範囲に含まれているか
- 適用範囲の境界を構成する機器で保護施策が講じられているか
- 適用範囲から除外したものが具体的に記述され、妥当か
これらはアセスメントシートの「適用範囲に係る質問事項」に対応しており、概要図やネットワーク図を用意して答えることになります。なお、人事管理システムや営業管理システムなど、特定の業務のためのシステムだけを適用範囲とすることはできない点も明記されています。考え方と設定事例は「★3・★4 要求事項・評価基準 解説書」の3.2に示されています。
第3章:アセスメントシート等の取扱い
第3章では、アセスメントシートの位置づけ・見方・使用方法と、記入後のエビデンス保持について定めています。アセスメントシートは自己評価結果を記入する様式で、★3用と★4用があり、IPAのSCS評価制度公式サイトからテンプレートを入手できます。利用は任意ですが推奨され、独自様式を使う場合も同じ項目を含める必要があります。シートは次の5つの部分で構成されます。
- 要求事項・評価基準
- 評価基準に対する対象外(その理由)
- 適合基準・自己評価方法(別紙の記述をそのまま転記)
- 自己評価結果(適合基準ごとに適合/不適合)
- 質問事項・回答欄
質問事項への回答は、確認や第三者評価の基礎資料になります。規程を尋ねる質問には具体的な規程名を、取組を尋ねる質問には具体的な対策を記入します。
登録後の改ざん防止のため、自己適合宣言の署名又は記名を行ったアセスメントシート全体をPDF化し、SHA-256で算出したハッシュ値とともに保管します。★3では登録組織がハッシュ値を算出して制度運営機関へ提出し、★4ではPDFを評価機関へ提出して評価機関がハッシュ値を算出します。また、シートは1年に1回以上最新化する必要があり、★4では登録日から1年・2年を経過した日の前後3か月以内に評価機関へ自己評価結果を提出しないと、登録が取り消される場合があります。
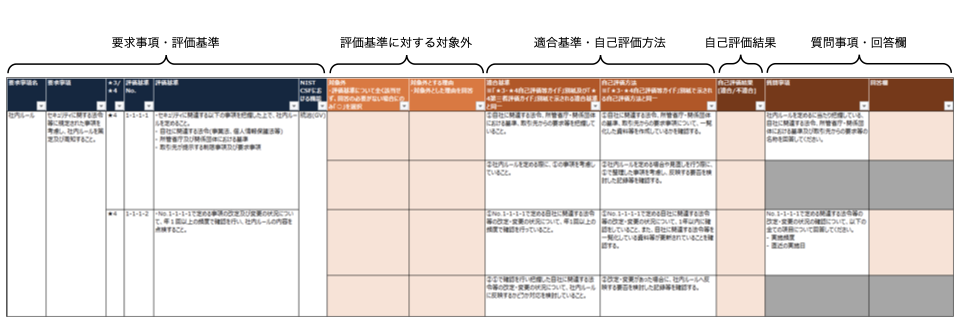 ↑アセスメントシートの構成
第4章:★3における確認の実施
第4章では、★3確認責任者が自己評価結果を確認する際の位置づけや観点、留意点が示されています。★3の「確認」は、原則としてアセスメントシートに記載された情報だけで妥当性を確かめるもので、対策が実際に講じられているかまでは確認しません。その分、記載内容の真実性は登録希望組織が責任を負います。ガイドには確認の観点例が示されており、記入時のセルフチェックにも使えます。
| 観点 | 指摘されうる例 |
|---|---|
| 網羅性 | 質問への回答の未記載、規程の有効範囲不足(グループ単位なのに規程が特定の1社のみ有効等) |
| 正確性 | 設問の趣旨と齟齬のある回答 |
| 適時性 | 古い情報の残存(年次点検の最新実施日が1年以上前等) |
| 一貫性 | 他の質問項目の回答との矛盾 |
別紙:自己評価における適合基準等
別紙では、評価基準ごとに次の3点が示されます。
- 対象外となるための条件:評価基準ごとに、対象外にできる条件が示されている。条件が「該当なし」の評価基準は原則として対象外にできないが、IT基盤の状況等から★3確認責任者又は評価機関が妥当と判断した場合は、理由を記録したうえで対象外にできる。
- 適合基準:何がなされていれば適合か。複数ある場合は、原則として全て満たす必要がある(「やむを得ず」に該当する場合を除く)。★4第三者評価ガイドの適合基準と同一。
- 自己評価方法:適合をどう確かめるかの例示。「文書」「記録」「設定画面等」には紙の文書に限らず、設定画面のスクリーンショット、ログ、管理ツールの表示、製品・サービスの仕様書等も含まれる。
例えば評価基準No.1-1-1-1(法令等を把握したうえで社内ルールを定める)では、適合基準が「① 自社に関連する法令、所管省庁・関係団体における基準、取引先からの要求等を把握していること」「② 社内ルールを定める際に①を考慮していること」の2つに分解され、自己評価方法として法令等を一覧化した資料等を作成しているか、社内ルールへ反映する要否を検討した記録等があるかを確認するよう示されています。このように、別紙では用意すべき証跡が具体的にわかるようになっています。
『★3・★4 要求事項・評価基準 解説書』の解説
解説書は、要求事項・評価基準の「なぜ」「どこまで」「例えばどうするか」を補う参考書です。自己評価等ガイドが「合否の物差し」なら、解説書は「解釈の拠り所」といえます。
構成
| 章 | 内容 |
|---|---|
| 第1章 本解説書について | 解説書の位置づけと各章の概要 |
| 第2章 本制度における★3・★4の位置づけ等 | 各段階の想定脅威・達成水準・評価スキーム、他法制度との関係 |
| 第3章 取得単位及び適用範囲の考え方 | 適用範囲に含むもの・含めないもの、端末の所有形態による扱い、設定事例、境界の保護施策、クラウド事業者への確認事項 |
| 第4章 本制度(★3・★4)でカバーされるセキュリティのリスク・脅威 | 脅威ごとに対応する要求事項を整理 |
| 第5章 要求事項・評価基準の解説 | 要求事項・評価基準の構成、システム・情報の分類 |
| 別紙 要求事項・評価基準の個別解説 | 要求事項ごとのQ&A形式の解説 |
第2章:本制度における★3・★4の位置づけ
第2章では、本制度の段階と、★3・★4それぞれが何を目指すのかが整理されています。本制度には★3・★4・★5の3段階があり、★5は今後具体化される予定です。上位の段階は下位の段階で求められる事項をすべて含むため、★3を取得していなくても★4の登録申請ができます。★3・★4の取得は各重要インフラ分野の安全基準等の他法制度に優先するものではなく、それらの要件を満たすことを保証するものでもない点(2.3 他法制度との関係)や、取組の入口としてIPAのSECURITY ACTIONも参考になる点が示されています。自社が★3と★4のどちらを目指すかを検討する際は、まずこの章を確認するとよいでしょう。
| 項目 | ★3 | ★4 |
|---|---|---|
| 想定される脅威 | 広く認知された脆弱性等を悪用する一般的なサイバー攻撃 | 供給停止等によりサプライチェーンに大きな影響をもたらす企業への攻撃、情報漏えいにより大きな影響をもたらす資産への攻撃 |
| 対策の基本的な考え方 | すべてのサプライチェーン企業が最低限実装すべきセキュリティ対策 | サプライチェーン企業等が標準的に目指すべきセキュリティ対策 |
| 要求事項 | 26件 | 43件 |
| 有効期間 | 1年 | 3年 |
| 評価スキーム | 専門家確認付き自己評価(★3確認責任者が確認) | 第三者評価(評価機関が評価。技術検証を含む) |
- ★3:一般的なサイバー攻撃から組織を守るための基本的な対策として、初期侵入への防御や、侵害が発生した場合の被害拡大への防御を求めています。達成水準は「組織内の役割と責任が明確に定められている」「自組織のIT基盤への初期侵入、侵害拡大等への対策を実施している」「インシデント発生時に、取引先を含む関係者への報告・情報共有に必要な最低限の手順を定め、実施している」の3点です。
- ★4:★3の対策に加え、自組織のIT基盤だけでなく取引先等への被害拡大を防止し、事業停止や情報漏えい等の重大な被害につながるリスクを低減する標準的な対策を求めています。達成水準は「自組織及び取引先のシステムやデータへの被害拡大を防止し、不正アクセス、情報窃取、システム停止等の被害に至ることを防ぐ対策を実施している」「事業継続のための取組や取引先の対策状況の把握など、自組織の位置づけに応じたサプライチェーン強靭化策を行っている」の2点です。
第3章:取得単位・適用範囲の考え方
自己評価等ガイドの第2章が「何が確認されるか」を定めるのに対し、解説書の第3章は「どう考えて決めるか」を示します。
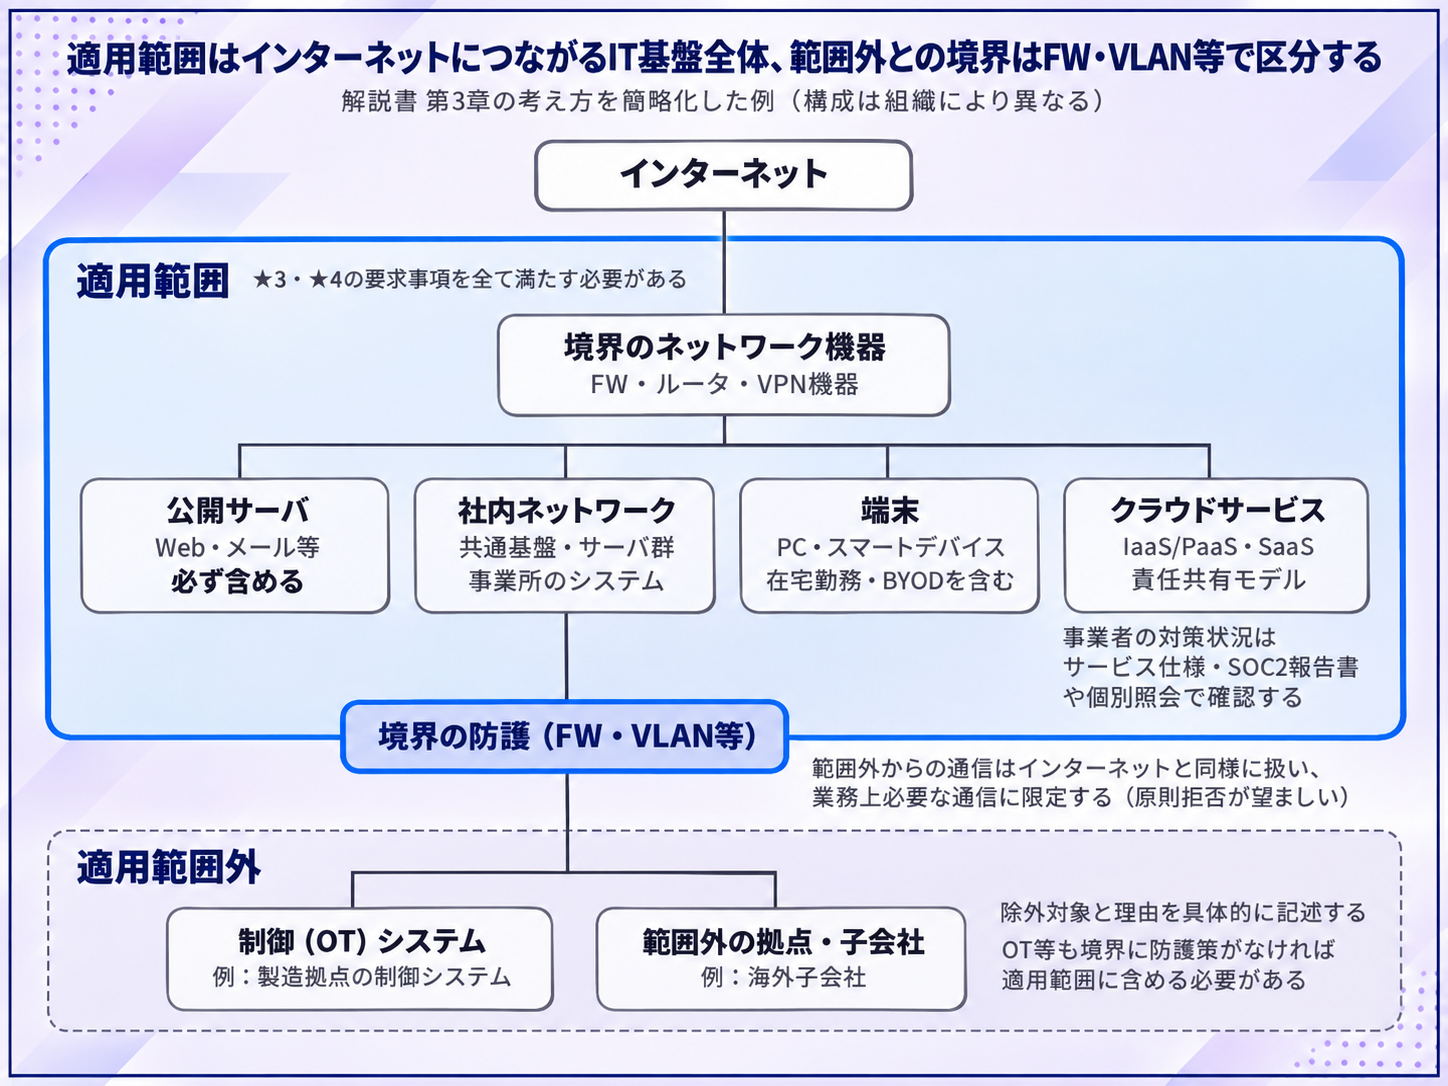
- 適用範囲に含むもの:インターネットからの通信を受け付ける、又はインターネットを利用して外部と通信するサーバ・端末・ネットワーク機器(OS・ミドルウェア・アプリケーションを含む)、クラウドサービスや親会社の企業グループ共通ネットワークなど他組織と責任を共有するもの、境界を構成するファイアウォール・ルータ・VPN機器等。インターネット公開サーバは必ず含める
- 適用範囲に含めないもの:製造環境等の制御(OT)システム、要求事項の遵守が困難で適用範囲から隔離して運用するサーバ・端末、発注元等に販売する製品や社外向けITサービスの提供基盤等。ただし適用範囲との境界でネットワーク境界防護策が講じられていなければ、OTシステムでも適用範囲に含める必要がある
- 端末の所有形態による扱い:業務に使う個人所有端末(BYOD)や在宅勤務で使う端末は適用範囲に含める(通話・SMS・多要素認証のみに使う個人端末は除外可)。委託先が所有する端末や、会社支給以外のルータは含めない
- 設定事例:「少数の事業所からなる企業」(全事業所を含める/一部の事業所のみを含める)と「多数の子会社等からなる企業グループ」(親会社単体/海外子会社を除くグループ単位/子会社単体)の2事例で、適用範囲に含めるものと講じる必要のある施策を図解
- 境界の保護施策:適用範囲の内と外をファイアウォール、VLAN、クラウドのネットワーク制御機能等で区分し、範囲外からの通信はインターネットからの通信と同様に扱って業務上必要な範囲に限定する(原則拒否が望ましい)。区分が困難な場合は、範囲外の組織が同等以上の対策を講じていることを確認する
- クラウド事業者への確認事項:責任共有モデルを前提に、サービス仕様やSOC2 Type 2報告書等の確認、個別照会により確認する要求事項の例
グループ企業や共通基盤を利用している組織では、この章の事例がそのまま検討のたたき台になります。
第4章:本制度(★3・★4)でカバーされるリスク・脅威
第4章では、★3・★4の要求事項がどのような脅威に対応しているかが整理されています。対象とする攻撃の入口(アタックサーフェス)は「運用中のIT基盤に対する論理アクセス」「運用中のIT基盤に対する物理アクセス」「廃棄時のIT基盤構成要素(サーバ、端末等)に対する物理アクセス」の3つで、開発・調達時のサプライチェーンにおける接触は必ずしも対象としていません。
脅威ごとの対応関係は、例えば次のとおりです。
| 脅威 | 段階 | 対応する要求事項(例) |
|---|---|---|
| 不正アクセス | ★3 | 4-1-3 認証の強度・実装方法の決定、4-1-5 パスワード設定ルール、3-2-1 脆弱性の管理体制、4-4-2 サポート期限の切れたOS及びソフトウェアへの対策、4-4-4 セキュリティパッチ・アップデートの手続 |
| 不正送信 | ★3 | 4-1-2 管理者IDの管理手続 |
| マルウェア感染 | ★3 | 4-4-5 マルウェア感染からの保護 |
| 情報破壊 | ★3/★4 | 4-3-4 適切なバックアップ(★3)、7-1-1 事業継続要件に沿った復旧準備(★4) |
| ソーシャルエンジニアリング | ★4 | 4-2-1 セキュリティの意識向上のための教育・研修 |
| 否認(操作ログの削除・改ざん) | ★4 | 4-4-3 ログの取得 |
| 情報窃取 | ★4 | 4-3-1 データの暗号化、4-3-3 取引先との情報共有ルール |
| 物理的侵入 | ★4 | 4-1-8 サーバ設置エリアへの入退室管理 |
| 不正媒体・機器接続 | ★4 | 4-1-9 可搬媒体の制限 |
| 窃盗 | ★4 | 2-1-5 機密情報の回収・破棄 |
★3は外部ネットワーク経由の論理的脅威を中心に、不正アクセス、不正送信、マルウェア感染、情報破壊への基礎的な対策を求めています。★4はそれに加え、ソーシャルエンジニアリング、否認、情報窃取、情報破壊、物理的侵入や不正媒体・機器接続などの物理的脅威まで対象を広げています。
一方、★3・★4のどちらにも対応する要求事項がない脅威もあります。これらについても、扱う情報の重要性や取引先への影響を考慮して対応を検討することが推奨されています。要求事項を「なぜ求められているのか」という目的から理解したいときに役立つ章です。
第5章:要求事項・評価基準の解説
第5章では、要求事項・評価基準全体に共通する「構成」と「システム・情報の分類」が解説されています。
要求事項は7つの大分類・16の中分類で構成され、★3は26件、★4は43件です。大分類・中分類はNIST CSF 2.0に基づきつつ、「取引先管理」を独立した大分類としている点が特徴です。
また、評価基準には「重要なシステム」「事業継続上重要なシステム」「重要な機密情報を扱うシステム」など、特定のシステム・情報に追加の対策を求めるものがあります。これらは自己評価に先立って自社の基準で定めておく必要があるため、適用範囲を決めたら早めに整理しておきましょう。
別紙:要求事項ごとのQ&A
別紙「要求事項・評価基準の個別解説」は解説書の中心で、約80ページあります。要求事項ごとに、①要求事項、②評価基準(★3/★4の段階付き)、③解説(Q&A形式)が並びます。
Q&Aは「解釈に迷うと考えられる箇所」を取り上げており、例えば次のような問いに答えています。
- 「自社に関連する法令」とは、どの範囲を把握すればよいか?(No.1-1-1-1)
- 「社内ルール」と「セキュリティ対応方針」の関係は?(No.1-1-1-1とNo.1-3-1-1)
- 「セキュリティを統括する役員」とは、どのような者を指すか?(No.1-2-1-1)
- 「リリースから14日以内」のアップデートに際し、どのような方法が許容され得るか?(No.4-4-4-2)
『★3・★4 自己評価等ガイド』と『★3・★4 要求事項・評価基準 解説書』の利用イメージ
おすすめは、解説書の「前提部分」だけを先に読み、自己評価等ガイド(アセスメントシート)を主軸に自己評価を進め、迷った項目だけ解説書の別紙を引く進め方です。解説書を全て通読してから始めると、別紙だけで約80ページあるため着手が遅れがちです。一方でガイドだけで進めると、適用範囲や用語の理解がずれたまま記入し、後で手戻りになるおそれがあります。自己評価等ガイド自体も、自己評価の際は解説書と本ガイドを参照しておくことが望ましいとしています。
進め方の例
- 前提を固める(解説書):第2章で目指す段階を確認し、第3章で取得単位・適用範囲を検討する。第5章(5.1.2)を参考に「重要なシステム」等の分類を自社で定義する。
- 適用範囲の質問に答える(自己評価等ガイド 第2章):確認される4点に沿って概要図・ネットワーク図を用意し、「適用範囲に係る質問事項」を埋める。取得単位・適用範囲は★3確認責任者又は評価機関と合意できてから後続の確認・評価に進むため、早めに相談しておく。
- 項目ごとに自己評価する(自己評価等ガイド 別紙):アセスメントシートに沿って、適合基準と自己評価方法を見ながら証跡を確認し、適合/不適合を記入する。
- 迷ったら同じ番号を引く(解説書 別紙):表現の意味や対策の粒度が判断できないときは、同じ評価基準No.のQ&Aを確認する。
- 提出前にセルフチェック(自己評価等ガイド 第4章):★3確認で使われる網羅性・正確性・適時性・一貫性の観点で見直してから、★3確認責任者または評価機関に依頼する(★4でもセルフチェックの観点として役立つ)。
両文書は要求事項・評価基準と同じ番号体系(例:No.4-4-4-2)で並んでいるため、行き来しやすいのが利点です。
具体例:評価基準No.4-4-4-2(セキュリティアップデートの適用)
この評価基準は、ベンダーが「重大」「高リスク」とする脆弱性やCVSS基本値7.0以上の脆弱性等を修正するアップデートのリリースから14日以内の適用を求め、間に合わない場合は「脆弱性悪用のリスクを低減する対策」を講じるよう求めています。
| 確認したいこと | 参照先 | わかること |
|---|---|---|
| 何ができていれば適合か、どう確かめるか | 自己評価等ガイド 別紙 | 対象機器・機能の把握、脆弱性情報の収集、14日以内の適用、間に合わない場合の対応(攻撃が観測されている脆弱性は機能の無効化や回避策等の低減策、観測されていない脆弱性は対応計画の管理・記録) |
| 14日以内の適用が難しい場合にどう考えるか | 解説書 別紙 | IPA「重要なセキュリティ情報」やCISA「KEV Catalog」等で悪用状況を確認し、緊急度の高い脆弱性を優先して期限内に対応する考え方、対応期限を延ばす場合の対応計画の記録例、リスクを低減する対策の具体例 |
このように、自己評価等ガイドで「判定と証跡」を、解説書で「意味と実装例」を確認するように役割を分けると効率的です。
組織の状況による使い分け
| 組織の状況 | おすすめの進め方 |
|---|---|
| セキュリティ担当者がいて、ISMS等の対応経験がある | 自己評価等ガイドを主軸に進め、解説書は辞書的に引く |
| 初めて体系的なセキュリティ対策に取り組む | 大分類ごとに解説書別紙を先に読み、理解してから自己評価等ガイドで評価する |
| グループ共通基盤やクラウドを多く使っている | 解説書第3章で適用範囲と親会社・クラウド事業者への照会事項を先に整理する |
まとめ
★3・★4の申請受付は2027年3月に始まる予定です。受付開始までに、目指す段階を決め、取得単位と適用範囲を定め、153件の評価基準について自己評価を進める必要があり、残された時間は多くありません。
まずは『★3・★4 要求事項・評価基準 解説書』の第3章と『★3・★4 自己評価等ガイド』の第2章を読み、自社の取得単位と適用範囲を決めるところから始めましょう。