

SBOM(Software Bill of Materials)とは、ソフトウェアを構成する部品(コンポーネント)と部品同士の依存関係を、機械で読める形で一覧にした「ソフトウェア部品表」です。読み方は「エスボム」です。新たな脆弱性が公表されたとき、該当する部品が自社のどのシステムや製品に含まれているかを素早く確かめる台帳として使われます。
オープンソースソフトウェア(OSS)を組み合わせる開発が一般的になり、間接的に取り込んだ部品まで人手で追うことは難しくなりました。顧客や発注元からSBOMの提出を求められた場合も、脆弱性の影響調査に時間がかかっている場合も、SBOMを作るだけでは課題は解消しません。論点は、いま運用している脆弱性管理の流れにSBOMをどう組み込むかにあります。
この記事では、SBOMの定義と国内外の動向、脆弱性管理での役割、経済産業省の手引に沿った導入ステップ、運用でつまずきやすい課題と対処法を解説します。
SBOMの定義と国内外で求められる背景
SBOMとは、製造業で製品の構成部品を管理する部品表(BOM)のソフトウェア版で、「このソフトウェアには、どの部品のどのバージョンが使われているか」を一覧で確かめられるようにするものです。脆弱性管理でSBOMが答えられるのは、「問題の部品が、自社のどこに含まれているか」という問いです。稼働中のサーバーの状態やアプリの作り込みの不備は、脆弱性管理ツールや脆弱性診断で確認します。
身近な例でいえば、SBOMは食品の原材料表示にあたります。原材料表示を見れば、アレルギー物質が含まれているかをすぐに確かめられます。特定の原材料に問題が見つかったときは、表示をたどれば該当する商品を絞り込めます。SBOMも同じように、脆弱性が見つかった部品を使っているシステムを特定するための台帳です。その記載項目の国際的な目安は、2026年7月に改訂されました。
SBOMに記載される情報と2026年版最小要素
経済産業省の手引は、SBOMを「ソフトウェアコンポーネントやそれらの依存関係の情報も含めた機械処理可能な一覧リスト」と定義しています(※1)。依存関係とは、自社のアプリが使うライブラリAが、さらに内部でライブラリBを使っているような部品同士のつながりのことです。開発者が直接選んでいないライブラリBに脆弱性があっても、依存関係が記載されていれば影響を追跡できます。
SBOMに最低限記載すべき項目は、2021年7月に米国商務省電気通信情報局(NTIA)が「最小要素」として定義しました(※2)。2026年7月には、米国サイバーセキュリティ・インフラ安全庁(CISA)の草案をもとに各国が議論した改訂版が公表されています。経済産業省と内閣官房国家サイバー統括室を含む14か国の当局が、改訂版に共同署名しました(※2)。
表1 2026年版SBOM最小要素におけるデータフィールドの主な変更点
| 区分 | 主な項目 |
|---|---|
| 新設 | SBOM作成主体の署名、SBOMデータフォーマット名とバージョン、SBOM生成コンテキスト、SBOMツール名とバージョン、SBOMバージョン、コンポーネントのハッシュ値とハッシュ・アルゴリズム、コンポーネント・ライセンス |
| 更新 | SBOM作成主体、SBOMタイムスタンプ、コンポーネント提供主体、コンポーネント依存関係、コンポーネント識別子、コンポーネント名、コンポーネント・バージョン |
| 削除 | アクセス制御 |
※出典:経済産業省の公表資料(※2)をもとに作成
改訂版の特徴は、データの信頼性を確かめる項目が加わった点です。たとえば、SBOMを作ったツール、ビルド前・ビルド時などSBOMを生成した段階(生成コンテキスト)、ハッシュ値(ファイルが同一かどうかを確かめる値)が新設されました。ただし経済産業省は、改訂版を新たな要求事項とはしていません。SBOMの生成や見直しの際に参照する推奨事項という位置づけです(※2)。
SBOMが注目される背景と国内外の制度動向
SBOMが必要とされる理由は、広く使われるOSS部品に脆弱性が見つかったとき、自社への影響をすぐに判断することが難しいからです。2021年12月に深刻な脆弱性(CVE-2021-44228)が明らかになったApache Log4jは、その典型です。Log4jはJava向けのログ出力ライブラリで、多くのソフトウェアに部品として組み込まれています。
脆弱性を狙う攻撃が観測されるなか、警察庁はJavaで開発されたプログラムを使う組織に対し、Log4jの利用有無を確認するよう推奨しました(※3)。ただし、Log4jは開発者が直接選んだ部品とは限りません。別のライブラリを経由して取り込まれていることもあり、利用の有無を確かめるだけでも手間がかかります。
SBOMがあれば、部品名とバージョンで一覧を検索するだけで、該当するシステムを絞り込めます。ソフトウェアサプライチェーン攻撃の増加も重なり、ソフトウェアの中身を把握しておく仕組みとして、SBOMの整備が国内外で求められるようになりました。
制度面では、米国が先行しました。2021年5月の米国大統領令14028号は、SBOMを、ソフトウェアの構築に使う各部品の詳細とサプライチェーン上の関係を記した正式な記録と定義しています(※4)。国内では、経済産業省が2023年7月にSBOM導入の手引を策定し、2024年8月にver2.0へ改訂しました(※5、※6)。
経済産業省は、SBOMの導入により脆弱性対応の初動期間の短縮や管理コストの低減が進み、開発生産性の向上にもつながると期待しています(※5)。ver2.0には、SBOMを使った脆弱性管理の具体的な手順や、委託先との契約で規定すべき事項などが加わりました(※6)。
EUでは、サイバーレジリエンス法(CRA)が2024年12月10日に発効しました(※7)。製造者の報告義務は2026年9月11日からすでに適用されており、主要な義務は2027年12月11日から適用されます(※7)。報告では、悪用された脆弱性を認識してから24時間以内の早期警告と、72時間以内の通知が必要です(※8)。経済産業省の公表資料も、CRAが製造者に規制当局へのSBOM提供を義務づけている点を示しています(※2)。
表2 SBOMをめぐる国内外の主な動き
| 時期 | 動き |
|---|---|
| 2021年5月 | 米国大統領令14028号がSBOMを定義(※4) |
| 2021年7月 | NTIAがSBOMの最小要素を公表(※2) |
| 2021年12月 | 警察庁がLog4jの脆弱性を標的とした攻撃の観測を公表(※3) |
| 2023年7月 | 経済産業省がSBOM導入の手引を策定(※5) |
| 2024年8月 | 同手引をver2.0に改訂(※6) |
| 2024年12月 | EUのサイバーレジリエンス法が発効(※7) |
| 2025年9月 | SBOMの共有ビジョンに関する国際ガイダンスに日本が共同署名(※9) |
| 2026年7月 | 2026年版SBOM最小要素に日本が共同署名(※2) |
| 2026年9月 | CRAの報告義務が適用開始(※7) |
| 2027年12月 | CRAの主要な義務が適用開始(※7) |
2026年版最小要素は新たな要求事項を創設するものではなく、経済産業省の手引も企業によるSBOMの利活用を推進するための手引書です(※2、※5)。一方、CRAはEU市場に製品を提供する製造者への法的義務です。自社がどちらの影響を受けるかは、製品の提供先と、顧客・発注元の要求から判断してください。
SBOMの代表的なフォーマットであるSPDXとCycloneDXの違い
SBOMは、ツールや組織の間で受け渡せるよう標準フォーマットで作成します。経済産業省の手引は、代表的なフォーマットとしてSPDX、CycloneDX、SWIDタグを挙げています(※1)。SPDXはLinux Foundationのプロジェクトで、ISO/IEC 5962:2021として国際標準になっており、ライセンス情報の表現に強みがあります(※10)。CycloneDXはOWASPが推進するフォーマットで、脆弱性情報の記述などセキュリティ用途の機能を備えています(※11)。
フォーマットは、顧客・発注元の指定や、利用するツールの対応状況をふまえて選びます。かつては、脆弱性管理ならCycloneDX、OSSのライセンス管理や監査対応ならSPDXという使い分けが目安とされていました。現在は、SPDXが2024年4月公開のバージョン3.0でセキュリティ情報用のプロファイルを加え、CycloneDXもライセンス情報を記述できます。そのため、どちらの形式でも両方の用途に対応できます。顧客・発注元が形式を指定している場合は、その形式に合わせてください。両形式の入出力に対応しているかどうかは、ツール選定時の確認項目になります。
※1 参考:経済産業省『ソフトウェア管理に向けたSBOM(Software Bill of Materials)の導入に関する手引 ver 2.0』経済産業省
※2 参考:経済産業省『サイバーセキュリティのためのソフトウェア部品表(SBOM)の最小要素に関する国際ガイダンスに共同署名しました』経済産業省
※3 参考:警察庁『Javaライブラリ「Apache Log4j」の脆弱性(CVE-2021-44228)を標的とした攻撃の観測について』警察庁 @police
※4 参考:NIST『Software Security in Supply Chains: Software Bill of Materials (SBOM)』National Institute of Standards and Technology
※5 参考:経済産業省『「ソフトウェア管理に向けたSBOM(Software Bill of Materials)の導入に関する手引」を策定しました』経済産業省
※6 参考:経済産業省『サイバー攻撃への備えを!「SBOM」(ソフトウェア部品構成表)を活用してソフトウェアの脆弱性を管理する具体的手法についての改訂手引を策定しました』経済産業省
※7 参考:European Commission『Cyber Resilience Act』Shaping Europe's digital future
※8 参考:European Commission『Cyber Resilience Act - Reporting obligations』Shaping Europe's digital future
※9 参考:経済産業省『サイバーセキュリティのためのソフトウェア部品表(SBOM)の共有ビジョンに関する国際ガイダンスに共同署名しました』経済産業省
※10 参考:The Linux Foundation『SPDX』SPDX
※11 参考:OWASP Foundation『CycloneDX』CycloneDX
脆弱性管理におけるSBOMの役割
脆弱性管理におけるSBOMの役割は、脆弱性公表から影響判定までの流れ、作る側と受け取る側の活用場面、他の手段との役割分担という3つの観点に分かれます。SBOMが担うのは「該当する部品がどこにあるか」に答える部分です。稼働中の資産の状態や実装上の不備は、別の手段で確認します。
脆弱性公表から影響判定までの流れとSBOMの効果
SBOMの効果が最も表れるのは、脆弱性の公表直後に「自社は影響を受けるか」を判定する場面です。SBOMがない場合、システムごとに開発担当者へ問い合わせたり、ソースコードやサーバーを調べたりする必要があります。SBOMがあれば、全システムのSBOMを部品名とバージョンで一括検索し、該当候補を先に絞り込めます。
表3 脆弱性公表後の対応手順におけるSBOMの有無による違い
| 手順 | SBOMがない場合 | SBOMがある場合 |
|---|---|---|
| 該当部品の検索 | システムごとに担当者へ聞き取り、ソースコードを確認 | 全SBOMを部品名で一括検索し、該当システムを抽出 |
| バージョンの確認 | 実環境やビルド成果物を個別に調査 | SBOMのバージョン欄で影響範囲内かを判定 |
| 間接依存の確認 | 開発者が意識していない部品を見落としやすい | 依存関係の記載から間接利用まで追跡 |
| 経営層や顧客への報告 | 調査が終わるまで該当有無を回答できない | 該当有無を先に回答し、対応計画に着手 |
経済産業省の手引ver2.0は、SBOMを活用した脆弱性管理の具体的な手順と考え方を新たに加えています(※6)。SBOMは作成そのものが目的ではありません。脆弱性情報との照合と対応判断に使ってはじめて、影響調査の手間が減ります。
SBOMを作る側と受け取る側の活用場面
SBOMの使い方は、ソフトウェアを作って提供する側と、調達して使う側とで異なります。手引ver2.0も、ソフトウェアを供給する企業と調達する企業の双方を想定読者としています(※6)。
自社開発のWebサービスや製品を持つ企業は、ビルド(ソースコードを、実際に動くプログラムにまとめる作業)のたびにSBOMを生成して保管し、脆弱性の公表時に影響する製品とバージョンを特定します。顧客から提出を求められたときも、保管済みのSBOMを渡せるため、改めて作成する必要はありません。
業務システムやパッケージ製品を使う企業は、調達先(ベンダー・委託先)から受け取ったSBOMを自社の台帳に集約します。受領時は、対象バージョンが実際に導入している版と一致するかを確認してください。版が食い違うSBOMで照合すると、影響なしと誤って判断するおそれがあるからです。
SBOM・脆弱性管理ツール・脆弱性診断の役割分担
SBOMは、脆弱性管理を置き換えるものではなく補完するものです。SBOMはソフトウェアの中身を示しますが、サーバーやネットワーク機器がいまどの状態で動いているかは示さないからです。NISTも、SBOMは脆弱性管理などの既存の取り組みを補完するもので、置き換えるものではないとしています(※4)。
SBOMに稼働中のIT資産を継続的に調べる脆弱性管理ツールと、アプリの実装を検証する脆弱性診断を組み合わせることで、見落としやすい領域を減らせます。SBOMの生成や管理には、ソースコードやビルド成果物(ソースコードを、実際に動くプログラムにまとめたファイル)から部品を特定するSBOMツール(ソフトウェア構成分析を行うSCAツールなど)が使われます。
表4 SBOM・脆弱性管理ツール・脆弱性診断の対象と役割の比較
| 手段 | 主な対象 | 分かること | 分かりにくいこと |
|---|---|---|---|
| SBOM(SBOMツールで生成・管理) | 自社開発・調達したソフトウェアの構成部品 | どのソフトウェアに、どの部品のどのバージョンが含まれるか | 稼働環境の設定、アプリ固有の実装不備 |
| 脆弱性管理ツール(Tenable、Rapid7など) | サーバー、端末、ネットワーク機器、クラウドなど稼働中のIT資産(製品によってはWebアプリも対象) | 資産ごとの既知の脆弱性、設定不備、外部への公開状況 | 自社開発アプリ内の部品の依存関係(製品や構成により対応範囲は異なる) |
| 脆弱性診断 | Webアプリケーションやプラットフォーム | 認可制御の不備など実装上の脆弱性(ツールだけでは見つけにくいものを含む) | 構成部品の網羅的な一覧 |
脆弱性診断では、ツールによる網羅的な検査に加え、専門家が攻撃のシナリオを組み立てて手動で検証します。そのため、単独では軽微に見える複数の脆弱性が連鎖したときの影響まで確認できます。SBOMで部品の既知脆弱性を、脆弱性管理ツールで稼働資産を、脆弱性診断で実装を押さえる分担が基本です。
SBOMと組み合わせる脆弱性管理ツールは、機能の多さより、自社の資産構成と運用体制に合うかで選ぶべきです。ユービーセキュアはRapid7・Tenable・Qualysを取り扱い、特定製品に依存しない立場で選定から運用まで支援しており、製品構成の比較検討に対応しています。そのため、複数の脆弱性管理ツールを比べてから導入を決めたい企業に向いています。
※4 参考:NIST『Software Security in Supply Chains: Software Bill of Materials (SBOM)』National Institute of Standards and Technology
※6 参考:経済産業省『サイバー攻撃への備えを!「SBOM」(ソフトウェア部品構成表)を活用してソフトウェアの脆弱性を管理する具体的手法についての改訂手引を策定しました』経済産業省
経済産業省の手引に沿ったSBOM導入の4ステップ
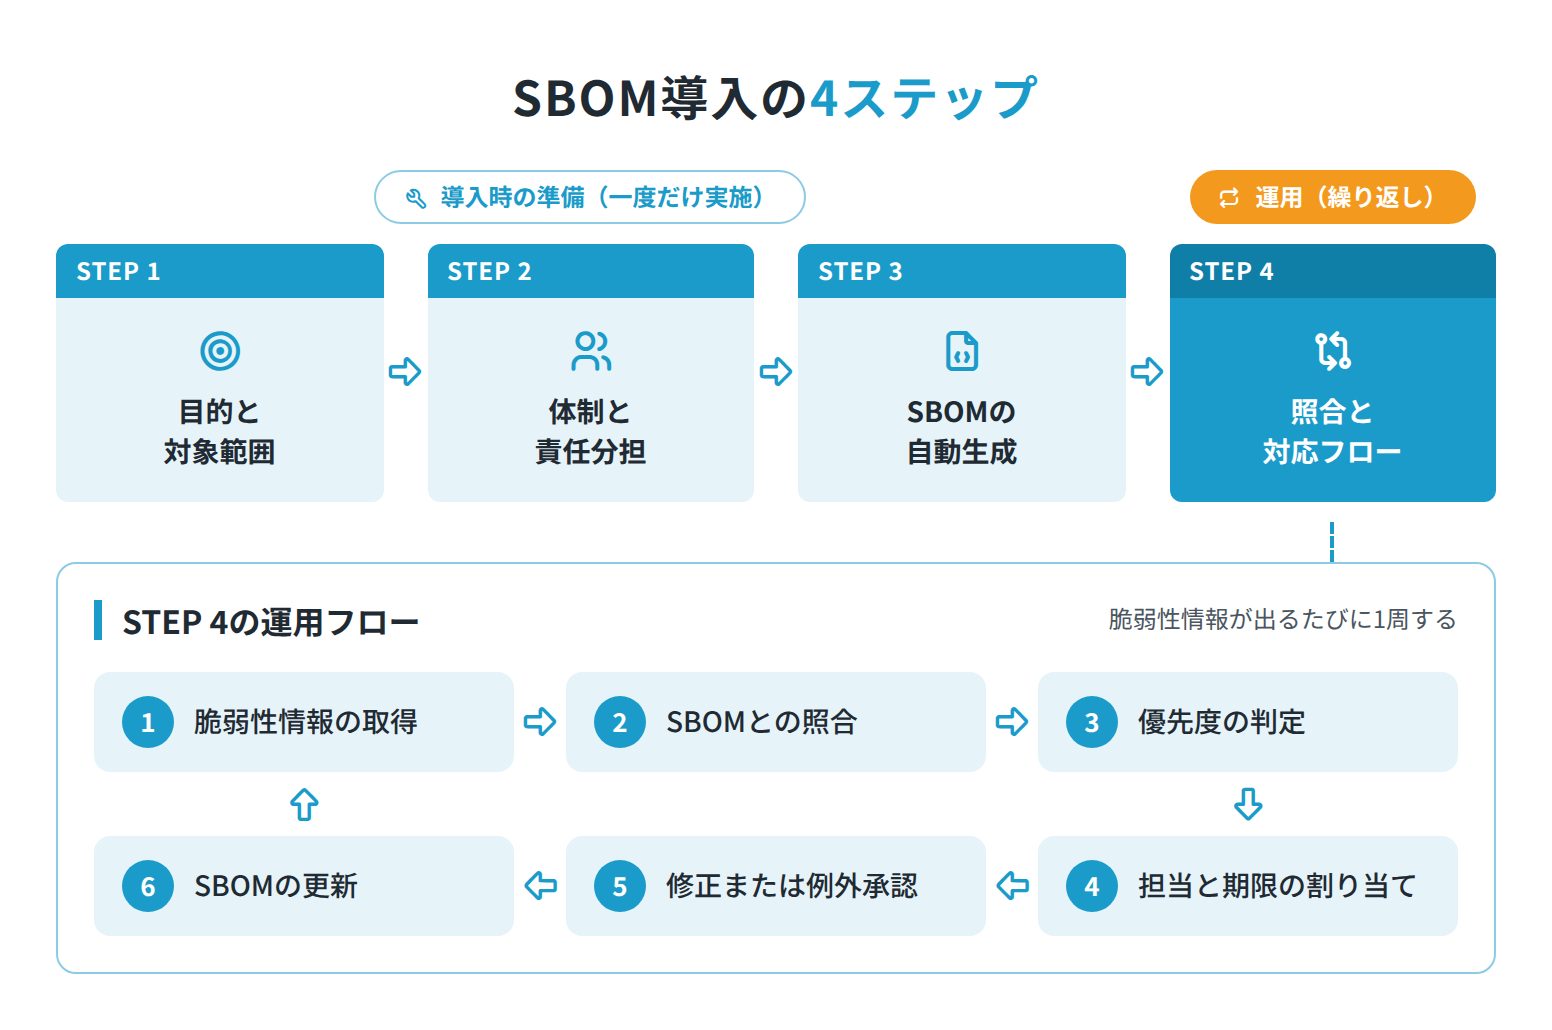
SBOM導入は、目的と対象範囲の決定、体制と責任分担の決定、SBOMツールの選定と自動生成、脆弱性情報との照合と対応フローへの接続という4ステップで進めます。影響の大きい1システムで4ステップを一巡させ、手順を固めてから対象を広げる進め方が現実的です。
4ステップは手引の3フェーズに対応し、ステップ1・2が環境構築・体制整備、ステップ3が作成・共有、ステップ4が運用・管理にあたります(※1)。手引ver2.0は、SBOM導入の効果とコストを勘案し、導入が妥当な範囲を検討するためのフレームワークも示しています(※6)。
ステップ1 SBOM導入の目的と対象範囲の決定
目的を1つに絞ると、必要なツールと記載項目が決まります。代表的な目的は、脆弱性の影響判定の迅速化、OSSライセンスの管理、顧客・発注元へのSBOM提出の3つです。最初の対象には、外部に公開しているWebシステムなど、脆弱性が悪用されたときの影響が大きいシステムを選んでください。候補ごとに、外部公開の有無、停止時の業務影響、開発言語とビルド方法、改修の頻度を書き出すと比べやすくなります。
ステップ2 SBOM運用の体制と責任分担の決定
SBOMの運用は複数の部門にまたがるため、作る人、照合する人、判断する人を事前に決める必要があります。PSIRT(自社製品の脆弱性やインシデントに対応する組織)を持つ企業では、提供製品の対応をPSIRTに任せる形が取れます。
表5 SBOM運用における部門別の役割分担例
| 部門 | 担う作業 |
|---|---|
| 開発部門 | ビルド時のSBOM生成、部品の更新、修正版の作成 |
| 情報システム部門・セキュリティ担当 | 脆弱性情報との照合、優先度の判定、対応状況の管理 |
| PSIRT | 提供製品の脆弱性対応、顧客への告知 |
| 調達・委託管理部門 | 契約でのSBOM要求、受領したSBOMの管理 |
主管部門は1つに決め、部門間で判断が割れたときの決定者も明記してください。決定者が曖昧だと、緊急度の高い脆弱性ほど対応が遅れます。
ステップ3 SBOMツールの選定と自動生成
SBOMツールは、自社の開発環境に対応し、既存の運用に組み込めるかで選びます。生成はCI/CD(ビルドからリリースまでを自動化する仕組み)に組み込み、ビルドのたびにSBOMが出力される状態にするのが基本です。製品を比較する際は、次の観点をそろえて確認してください。
表6 SBOMツールを比較する際の観点と確認内容
| 観点 | 確認する内容 |
|---|---|
| 対応フォーマット | SPDX・CycloneDXの入出力と対応バージョン |
| 解析方式 | パッケージ管理ツールの依存関係解析、バイナリ解析の有無 |
| 対応言語と環境 | 自社の開発言語、コンテナ、ビルドツールへの対応 |
| 脆弱性情報との連携 | 参照する脆弱性データベース、悪用状況の表示 |
| VEXへの対応 | 影響の有無を伝える文書(VEX)の作成と取り込み |
| 既存ツールとの連携 | CI/CD、チケット管理、脆弱性管理ツールとの連携方法 |
| 運用支援 | 日本語でのサポート、導入支援の有無 |
| 費用体系 | 課金の単位(利用者数、プロジェクト数、資産数など) |
手作業での作成は更新漏れが起きやすいため、自動生成を前提にします。導入直後は、開発者が把握している主要なライブラリ10件程度と生成結果を突き合わせ、検出漏れや誤検出の傾向を確認してください。
ステップ4 脆弱性情報との照合と対応フローへの接続
SBOMは、脆弱性情報と自動で照合し、対応の起票まで流れる状態になってはじめて運用に乗ります。流れは、脆弱性情報の取得、SBOMとの照合、優先度の判定、担当と期限の割り当て、修正または例外承認、SBOMの更新の6段階です。照合結果は、既存のチケット管理や脆弱性管理ツールに集約します。
修正できない脆弱性は、対象、理由、代替策、再評価日の4項目を記録して例外として承認します。記録がないと、同じ脆弱性が検出されるたびに調査をやり直すことになります。
※1 参考:経済産業省『ソフトウェア管理に向けたSBOM(Software Bill of Materials)の導入に関する手引 ver 2.0』経済産業省
※6 参考:経済産業省『サイバー攻撃への備えを!「SBOM」(ソフトウェア部品構成表)を活用してソフトウェアの脆弱性を管理する具体的手法についての改訂手引を策定しました』経済産業省
SBOM運用でつまずきやすい5つの課題と対処法
SBOM運用の課題は、検出件数の多さによる優先順位付け、SBOMの鮮度、ツールごとの結果のばらつき、調達先からのSBOM入手、担当者とノウハウの不足の5つです。最大の壁は作成ではありません。検出された脆弱性を捌く判断基準と、SBOMを最新に保つ仕組みにあります。
検出件数が多く優先順位を付けられない課題
優先順位は、深刻度に加えて、悪用の実績、悪用される見込み、自社製品での影響の有無、資産の重要度を組み合わせて決めます。SBOMを導入すると、間接的に取り込んだ部品の脆弱性まで検出されるため、件数が一気に増えるからです。深刻度を示すCVSS(脆弱性の深刻度を0〜10で表す共通指標)の高い順に対応するだけでは、担当者の手が回りません(※12)。
悪用の実績は、KEVで確認できます。KEVは、実際に悪用が確認された脆弱性をCISAが登録しているカタログです(※12)。CISAは、KEVを脆弱性管理の優先順位付けの判断材料として使うよう推奨しています(※12)。
悪用される見込みは、FIRSTが公開するEPSSで確認します。EPSSは、脆弱性が今後30日以内に悪用される確率を0〜1の値で示す指標です(※13)。予測値であるため、低い値だけで対応不要と決めず、KEVへの掲載や外部公開の有無と合わせて判断してください。
自社製品での影響の有無は、VEXで伝えます。VEXは、特定の脆弱性について製品が影響を受けるかどうかを示す文書です(※15)。状態は「影響なし」「影響あり」「修正済み」「調査中」の4つで表されます(※15)。たとえばCVSSが9.8の脆弱性でも、製品が該当機能を使っていなければ、VEXで影響なしと根拠付きで示せます。
表7 SBOMで検出した脆弱性の優先度判定の基準例
| 優先度 | 条件の例 | 対応期限の例 |
|---|---|---|
| 緊急 | KEVに掲載され、外部公開システムに該当 | 数日以内 |
| 高 | EPSSが高い、またはCVSSが高く重要システムに該当 | 2週間以内 |
| 中 | 上記以外で影響ありと判定 | 次回の定期リリース |
| 対象外 | VEXなどで影響なしと確認し、根拠を記録 | 対応不要(再評価日を設定) |
表7の期限や閾値は一例です。自社の体制と資産の重要度に合わせて設定し、判定の根拠を記録に残してください。
SBOMの鮮度が保てない課題
SBOMは、部品を更新した時点で古くなります。対処は、ビルドごとの自動生成と、SBOMの更新をリリースの条件に含めることです。2026年版最小要素でも、更新頻度やSBOMデータの更新への対応がプラクティスとして見直されました(※2)。受領するSBOMは、調達先が新版を提供するたびに差し替えるルールを契約に入れておきます。
ツールごとに結果や形式がばらつく課題
同じソフトウェアでも、解析方式の違いによって、ツールごとに検出される部品が変わることがあります。対処の基本は、SBOMに生成ツール名とバージョンを記録することです。2026年版最小要素では、この項目が新設されています(※2)。あわせてコンポーネント識別子の付け方を社内で統一し、定期的に人がサンプルを確認してください。
調達先からSBOMを入手できない課題
調達先からのSBOM提供は、契約で条件を決めておかないと実現しにくいものです。手引ver2.0も、委託先との契約などでSBOMについて規定すべき事項として、要求事項、責任、コスト負担、権利などを挙げています(※6)。
発注仕様書や契約書に盛り込む項目には、次のものがあります。
- 提供形式(SPDX、CycloneDXなど)
- 間接依存を含めるかどうか
- 提供のタイミングと更新の頻度
- 脆弱性を把握したときの通知期限
- SBOM作成費用の負担者
とくに見落としやすいのが、更新の頻度と費用負担です。納品時に一度SBOMを受け取っても、その後の改修で部品が入れ替われば、中身はすぐに古くなります。また、SBOMの提出を契約後に追加で依頼すると、別途費用を求められることがあります。新規発注や契約更新のタイミングで条件に含めておくと安心です。
担当者とノウハウが不足する課題
SBOMの運用には開発とセキュリティの両方の知識が要るため、兼任の担当者だけでは回りにくくなります。対処は、対象を絞った段階導入と、外部支援やマネージドサービス(運用の一部を外部に委託する形態)の活用です。判断基準や運用ルールを文書にしておけば、担当者が替わっても運用を続けられます。
担当者が限られる組織では、最初から全領域を対象にせず、範囲を絞って始め、運用が回ってから広げる進め方が現実的です。ユービーセキュアは、Tenableでは脆弱性管理から始めてASMなどへ段階的に対象を広げる導入を支援し、Rapid7ではマネージドサービスを組み合わせて運用負荷を抑える構成も提案しています。人手が足りないなかで、まず脆弱性管理の土台を作りたい企業に向いています。
※2 参考:経済産業省『サイバーセキュリティのためのソフトウェア部品表(SBOM)の最小要素に関する国際ガイダンスに共同署名しました』経済産業省
※6 参考:経済産業省『サイバー攻撃への備えを!「SBOM」(ソフトウェア部品構成表)を活用してソフトウェアの脆弱性を管理する具体的手法についての改訂手引を策定しました』経済産業省
※12 参考:情報処理推進機構『共通脆弱性評価システムCVSS v3概説』IPA 独立行政法人 情報処理推進機構
※13 参考:CISA『Known Exploited Vulnerabilities Catalog』Cybersecurity and Infrastructure Security Agency
※14 参考:FIRST『The EPSS Model』FIRST
※15 参考:CISA『Minimum Requirements for Vulnerability Exploitability eXchange (VEX)』Cybersecurity and Infrastructure Security Agency
まとめ
SBOMの価値は、脆弱性が公表された直後に、影響を受けるシステムと部品のバージョンを一括で洗い出せる点にあります。稼働中の機器の状態やアプリの実装不備はSBOMでは分からないため、脆弱性管理ツールと脆弱性診断で補います。
運用で手間がかかるのは、検出された脆弱性の優先順位付けと、SBOMを最新に保つ作業です。導入時は外部公開システムなど1つに対象を絞ってください。ビルドごとの自動生成と、KEV・EPSS・VEXを使った優先度の基準を最初に決めておくと、対象を広げても運用が崩れにくくなります。
SBOMで見つかった部品の脆弱性と、稼働中の資産で見つかった脆弱性は、同じ基準で優先順位を付けて管理することが重要です。ユービーセキュアはTenable製品の導入にあたり、現状の課題整理から優先順位の基準づくり、運用ルールの策定、定例運用までを支援しています。
SBOMの導入に合わせて、稼働資産を含めた脆弱性管理の進め方を見直したい企業に適しています。稼働資産の脆弱性管理の導入や、優先順位付けの基準づくりについては、Tenableの製品ページからご相談ください。
この記事を監修した人
成田 大輝
CEO
株式会社ウェヌシスのCEOとして、情シス向けのオンライン研修事業やオウンドメディアの発信を手がけている。 また、株式会社映せばのCIOとして、ベンチャー企業の情報整備やシステム開発、情報セキュリティ対策まで幅広く携わっている。