

対策例として、本人確認(認証)に加えて、そのデータを見てよい人かどうかの確認(認可)を都度行う仕組みを挙げています。 「うちのWebサイトは制作会社に任せているから大丈夫」「アプリは開発会社が見てくれているはず」。そう考えている企業は少なくありません。しかし、不正アクセスで情報が漏れたとき、お客様や取引先に説明する責任を負うのは、情報を預かっている自社です。委託先に任せきりのままでは、何をインターネットに公開していて、どこまで点検されているのかを、いざというときに答えられません。
この記事では、技術に詳しくない経営層や事業部門の方、情報システムを兼務している方でも使えるように、不正アクセス対策の確認ポイントを6つの問いにまとめました。それぞれに「なぜ必要か」「どう確認するか(聞き方の例文)」「こうなっていたら要注意」をつけています。読み終えたら、まずは問いを1つ、社内や委託先に投げてみてください。
|
この記事でわかること
|
この記事を監修した人
成田 大輝
CEO
株式会社ウェヌシスのCEOとして、情シス向けのオンライン研修事業やオウンドメディアの発信を手がけている。 また、株式会社映せばのCIOとして、ベンチャー企業の情報整備やシステム開発、情報セキュリティ対策まで幅広く携わっている。
2026年秋に相次いだ不正アクセス被害で何が起きたか
2026年9月前後から、国内の企業や団体で、不正アクセスによる個人情報などの漏えい被害の公表が相次ぎました。これを受けて、10月7日から9日にかけて、個人情報保護委員会、JPCERT/CC(日本のサイバー攻撃への対応を調整する専門機関)、内閣官房国家サイバー統括室、IPA(情報処理推進機構)、金融庁などが、それぞれ注意喚起を公表しました。
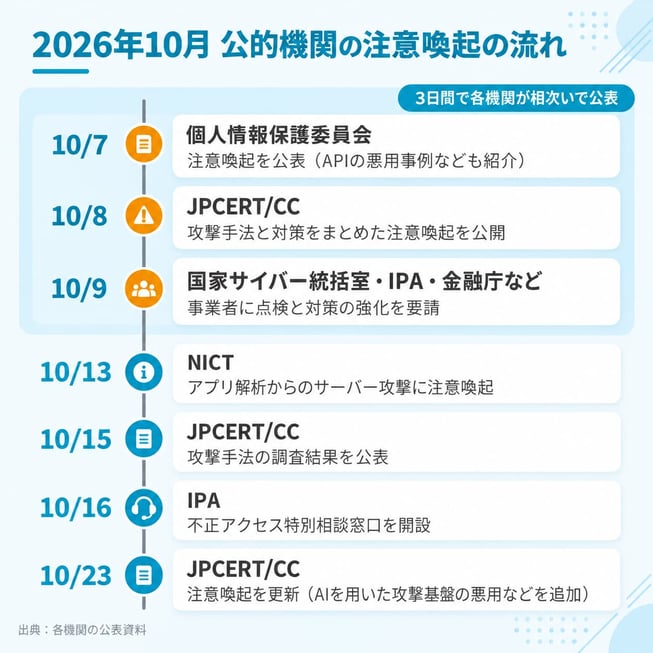
狙われたのは「特別な穴」ではなかった
注目したいのは、多くの事案で狙われたのが特別な弱点ではなかったことです。IPAは、特定の製品やサービスの脆弱性(セキュリティ上の弱点)を狙った攻撃とは断定されていないとしたうえで、外部に公開しているアプリケーションやサービスへの侵害、アカウントの侵害が起点になっているとの見方を示しました(2026年10月9日)。
JPCERT/CCは、既知の脆弱性を探して突く攻撃、設定ファイルやバックアップファイルの置きっぱなしなど管理の不備を突く攻撃、スマートフォンアプリを解析してAPI(アプリとサーバーがデータをやり取りする窓口)を不正に操作する攻撃などを挙げています。被害は一般の利用者向けのアプリだけでなく、BIツール(社内のデータを集計・分析するツール)や従業員向けの管理システムにも及んでいました(2026年10月8日公開、10月23日更新)。
AIとの関係は「分析中」
攻撃の効率化にAIが使われている可能性も指摘されています。国家サイバー統括室は、AIの悪用を含めてサイバー攻撃の手法が高度化・巧妙化しているとしています。JPCERT/CCは、攻撃元とみられるサーバーの調査で、攻撃者がAIを利用して既知の脆弱性のスキャンなどを行っていたことを確認したと公表しました(2026年10月15日)。さらに10月23日には注意喚起を更新し、AIを使ったペネトレーションテスト(侵入テスト)用のツールを悪用した攻撃の試行も確認されていると追記しました。一方で政府は、AIの悪用の有無も含めて、一連の事案の実態を分析しているとしています(2026年10月20日)。
いずれにしても、既知の弱点や管理の抜けは、これまでより速く見つけられてしまうと考えておくのが現実的です。だからこそ、基本の確認がこれまで以上に大切になっています。なお、IPAは2026年10月16日から、被害を受けた、またはその可能性がある企業向けに「不正アクセス特別相談窓口」を設けています。
技術に詳しくなくても確認できる6つのチェックポイント
各機関の注意喚起は、表現こそ違いますが、共通して「何を外に出しているか」「点検と修正ができているか」「誰に何を預けているか」「データを持ちすぎていないか」「異常が起きたときに動けるか」を問いかけています。ユービーセキュアは、これを社内と委託先に確認していただきたい6つの問いに整理しました。
- インターネットに公開しているWebサイト・アプリ・API・管理画面を、一覧で把握できていますか
- それぞれ脆弱性診断を受けていますか。受けている場合、管理画面・API・スマートフォンアプリまで診断の範囲に含まれていましたか
- 過去の診断で指摘された項目や、ソフトウェアの更新への対応は済んでいますか
- 委託先や外部サービスに預けているシステム・データも把握できていますか
- 使い終わった個人情報を持ち続けていませんか
- 異常に気づいたとき、誰が判断し、どこに相談するか決まっていますか
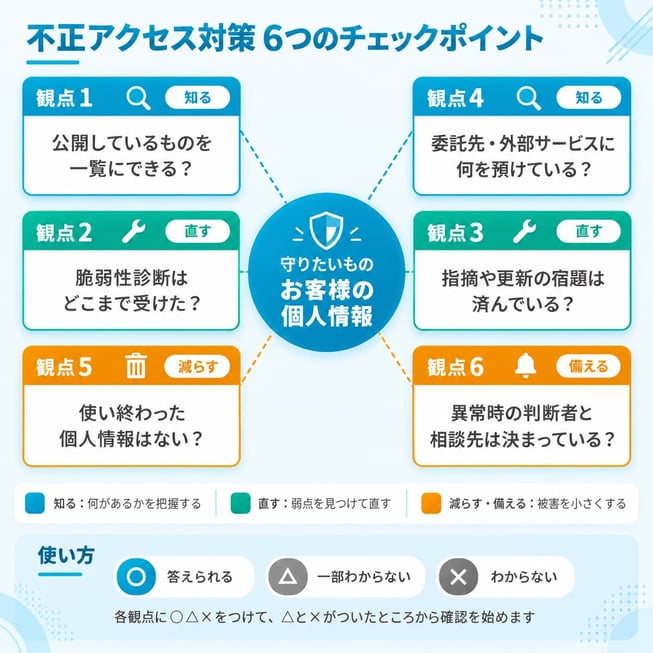
使い方は簡単です。6つの問いに「○(答えられる)」「△(一部わからない)」「×(わからない)」で答えてみてください。△や×がついた問いが、確認を始める場所です。「わからない」とわかったこと自体が、大切な一歩です。
観点1 インターネットに公開しているWebサイト・アプリ・API・管理画面を、一覧で把握できていますか
| この観点のポイント 守る対象がわからなければ、守りようがありません。まずは外から見えるものを、すべて書き出しましょう。 |
なぜ必要か
国家サイバー統括室は、インターネットに公開しているシステムは、いつ攻撃を受けてもおかしくないという前提で対策するよう求めています。個人情報保護委員会は、APIが悪用された事例の原因の一つとして、管理の対象から漏れているAPIがあったことを挙げました。
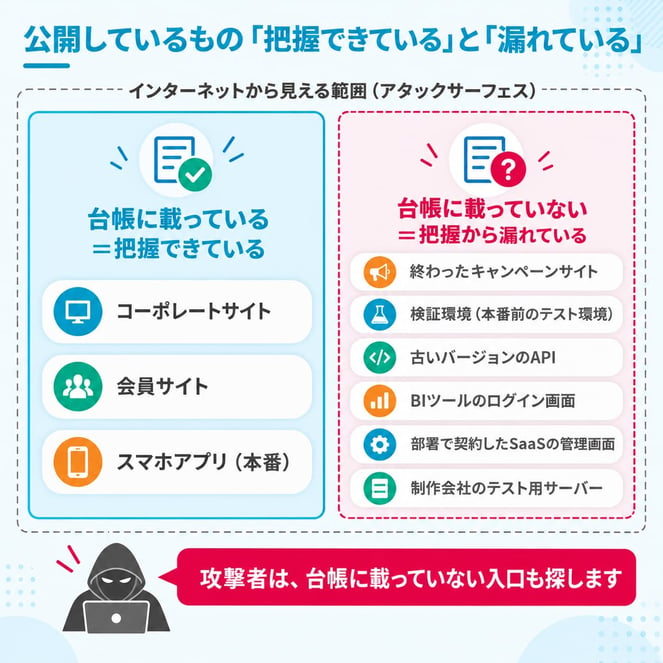
見落とされやすいのは、終わったキャンペーンサイト、検証環境(本番の前に動作を試すための環境)、古いバージョンのAPI、部署ごとに作ったサイト、BIツールや社員向けの管理画面(サイトの設定やデータを操作する運営者向けの画面)などです。家に例えるなら、玄関の鍵はしっかりかけているのに、勝手口や物置の扉が開いていることに気づいていない状態です。
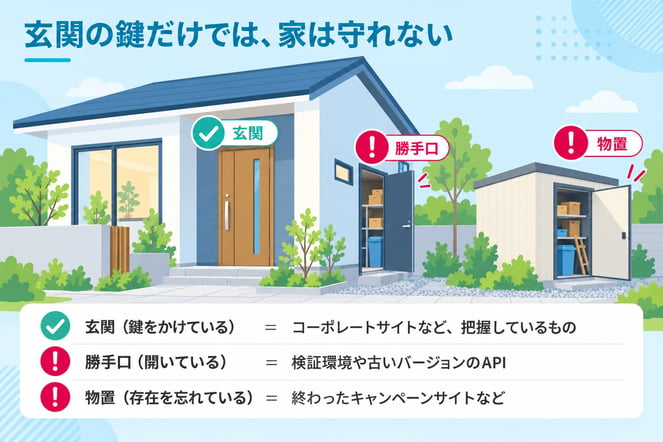
攻撃者は、こうした外から見える入口全体を探しています。この入口全体のことを「アタックサーフェス(攻撃対象領域)」と呼びます。
どう確認するか(聞き方の例文)
一覧には、名前、URL(またはFQDN:「www.example.co.jp」のような、インターネット上の住所にあたる名前)、用途、個人情報を扱っているか、管理画面があるか、担当(社内か委託先か)、最後に脆弱性診断をした時期を書きます。
| 社内への聞き方(例) 「当社名義で公開しているWebサイト、アプリ、API、管理画面を一覧にしたいです。各部署で独自に作ったキャンペーンサイトや、契約しているクラウドサービスの管理画面も含めて、ご存じのものを今週中に教えていただけますか。」 |
| 委託先への聞き方(例) 「御社に運用をお願いしている当社のシステムについて、インターネットからアクセスできるURL、サブドメイン、APIの接続先、管理画面、検証環境の一覧をいただけますか。使っていないものがあれば、あわせて教えてください。」 |
社内の回答と委託先の回答を突き合わせるだけでも、漏れが見つかることがあります。外から見える資産を継続的に見つけて管理する考え方は、経済産業省の「ASM(Attack Surface Management)導入ガイダンス」でも整理されています。
こうなっていたら要注意
- 一覧がない、または数年前に作ったまま更新されていない
- 誰が作ったかわからないサイトや管理画面がある
- 管理画面に、インターネット上のどこからでもアクセスできる(接続元のIPアドレスなどを制限していない)
- 社内の認識と委託先の回答が食い違う

監修:成田さん
一覧づくりをお手伝いすると、担当者が把握していないサブドメインや、キャンペーン終了後も残っているサイトが見つかることは少なくありません。社内への聞き取りに加えて、ドメインやクラウドサービスの契約・請求の記録をたどると、忘れられていた環境に気づきやすくなります。使っていないものを止めるだけでも、守る範囲は小さくできます。
観点2 それぞれ脆弱性診断を受けていますか。受けている場合、管理画面・API・スマートフォンアプリまで診断の範囲に含まれていましたか
| この観点のポイント 「診断を受けた」と「必要な範囲を診断した」は別の話です。診断報告書の「対象範囲」を確かめましょう。 |
なぜ必要か
脆弱性診断とは、専門家やツールが攻撃者の目線でシステムを調べ、悪用されるおそれのある弱点を見つける点検です。国家サイバー統括室も、定期的な脆弱性診断の実施を対策の一つに挙げています。
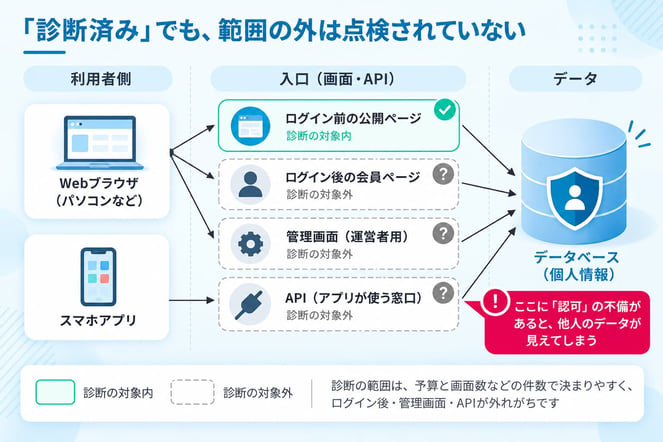
ただし、診断の範囲は、予算や、診断する画面・機能の数で、管理画面、ログイン後の画面、API、スマートフォンアプリが外れることが珍しくありません。健康診断に例えると、身長と体重だけ測って「異常なし」と言われているような状態です。
今回の一連の事案では、まさにその外れやすい部分が狙われました。個人情報保護委員会は、ログイン後にURLの会員IDを書き換えるだけで他人の情報が見えてしまったAPIの事例を示し、対策例として、本人確認(認証)に加えて、そのデータを見てよい人かどうかの確認(認可)を都度行う仕組みを挙げています。NICT(情報通信研究機構)も、公開されているAndroidアプリを解析し、その裏側のサーバーを攻撃する手口について注意喚起し、APIの認可の不備をはじめ、SQLインジェクション(入力欄などから不正な命令を送り込み、データベースを操作される弱点)などの脆弱性を重点的に点検するよう呼びかけています(2026年10月13日)。
どう確認するか(聞き方の例文)
| 委託先への聞き方(例) 「直近の脆弱性診断の報告書を共有いただけますか。診断した画面やAPIの一覧に加えて、ログイン後の機能や管理画面を含んだか、一般会員・管理者などの権限ごとに確認したか、スマートフォンアプリとアプリが使うAPIを対象にしたかを教えてください。」 |
| 社内への聞き方(例) 「前回の脆弱性診断の見積もりで、予算の都合で外した画面や機能はありましたか。外した部分がその後どう扱われているかを確認したいです。」 |
診断報告書の冒頭には、たいてい「診断対象」と「対象外」が書かれています。まずはそこを読むだけで十分です。
こうなっていたら要注意
- 脆弱性診断を受けたことがない、または最後の診断が大きな改修より前
- 報告書の「対象範囲」を、誰も確認していない
- ログイン後の画面、管理画面、APIが対象外になっている
- スマートフォンアプリを公開しているのに、アプリとAPIを診断していない
監修:成田さん
見積もりを比べるときは、金額だけでなく「ログイン後の画面を、権限ごとに確認するか」も確かめてください。他人のIDに書き換えて情報を取り出す手口は、一般会員と管理者など複数のアカウントを用意して試さないと見つけにくい弱点です。見積もり額の差は、この確認が含まれているかどうかで生まれている場合もあります。
観点3 過去の診断で指摘された項目や、ソフトウェアの更新への対応は済んでいますか
| この観点のポイント 診断は、指摘を直して初めて意味を持ちます。「直した」「更新した」を確かめましょう。 |
なぜ必要か
国家サイバー統括室は、脆弱性の情報が公表されると攻撃者が短期間で悪用を始める場合があるとして、修正プログラムの適用を後回しにしないこと、サポートが終了した製品やバージョンを使わないことを求めています。サポートが終了したソフトウェアは、弱点が見つかっても修正が提供されません。壊れた鍵を、交換部品がもう手に入らないまま使い続けるようなものです。
あわせて確認したいのが、ログインとアカウントの設定です。国家サイバー統括室は、多要素認証(パスワードに加えて、スマートフォンなど別の手段でも本人確認する仕組み)の導入と、退職者や使われていない不要なアカウントの速やかな無効化を挙げています。
どう確認するか(聞き方の例文)
| 委託先への聞き方(例) 「前回の脆弱性診断で指摘された項目ごとに、対応済み・対応予定・対応しない(理由付き)の状況を一覧でいただけますか。あわせて、OS、ミドルウェア、CMS(Webサイトの更新システム)、ライブラリのうち、サポートが終了している、または終了が近いものがあれば教えてください。」 |
| 社内への聞き方(例) 「管理画面や、部署で使っているクラウドサービスの管理者アカウントは、多要素認証になっていますか。退職者や異動者のアカウントが残っていないか、一緒に確認させてください。」 |
こうなっていたら要注意
- 指摘事項が「様子見」のまま、期限も担当も決まっていない
- 修正したあと、直ったことを再診断で確かめていない
- サポートが終了したソフトウェアで、個人情報を扱うシステムが動いている
- 管理画面にIDとパスワードだけでログインでき、アカウントを複数人で共有している
観点4 委託先や外部サービスに預けているシステム・データも把握できていますか
| この観点のポイント データを預けても、何を預けたかを把握する責任は自社に残ります。 |
なぜ必要か
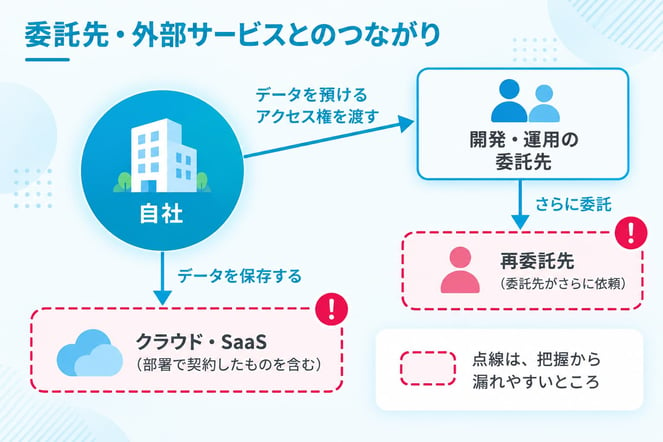
国家サイバー統括室は、攻撃者が比較的守りの弱い委託先を足がかりにすることがあるとして、委託先と共に管理するという意識で対策するよう求めています。具体的には、委託先や再委託先の対策状況の把握、事故が起きたときの報告義務を契約に定めること、渡す情報を必要最小限にすること、業務が終わったあとのデータ削除などです。
IPAも、部署単位で契約しているものも含めて、利用している外部サービスを洗い出すよう求めています。サービスの提供者と利用者とでは、確認できる記録(ログ)が異なる場合があるため、誰が・いつ・どのように確認できるかの整理も必要です。荷物を倉庫会社に預けても、何を預けたかを把握する責任は荷主に残る、と考えるとわかりやすいでしょう。
どう確認するか(聞き方の例文)
| 委託先への聞き方(例) 「当社の個人情報を扱う作業に、再委託先は関わっていますか。関わっている場合、会社名と作業内容、アクセスできるデータの範囲を教えてください。また、事故やその疑いがあった場合、何時間以内に誰へ連絡いただける取り決めになっているかを確認させてください。」 |
| 社内への聞き方(例) 「各部署で契約しているクラウドサービスやSaaS(インターネット経由で使うソフトウェア)を洗い出したいです。サービス名、契約部署、扱っているデータ、管理者を教えてください。」 |
委託先への確認項目は、IPAの「中小企業の情報セキュリティ対策ガイドライン」の付録5「情報セキュリティ関連規程(サンプル)」に収録されている「委託先情報セキュリティ対策状況確認リスト」も参考になります。また、取引先のセキュリティ対策を共通の基準で評価する「SCS評価制度」も、2027年3月の制度開始に向けて準備が進んでおり、今後は委託先を選ぶときの目安の一つになると見込まれます。
こうなっていたら要注意
- 契約書に、事故時の報告義務や、業務終了後のデータ削除が書かれていない
- 再委託の有無を把握していない
- 契約が終わった委託先に、アカウントやデータが残っている
- 部署ごとに契約したSaaSを、情報システム担当が把握していない
監修:成田さん
委託先に確認するときは、責めるのではなく「一緒に点検したい」と伝えると、回答を得やすくなります。また、契約の更新時期は、事故時の報告期限や業務終了後のデータ削除を契約書に加えるよい機会です。次の更新日がいつかを、いまのうちに確認しておきましょう。
観点5 使い終わった個人情報を持ち続けていませんか
| この観点のポイント 持っていないデータは、盗まれようがありません。 |
なぜ必要か
国家サイバー統括室は、万が一情報漏えいが起きても、保有する情報が少なければ被害の拡大を抑えられるとしています。IPAも、不要な情報は持たないという基本原則を示しています。個人情報保護委員会は、個人情報保護法が、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを求めている点に触れています。
見直しの候補は、退会した会員の情報、終了したキャンペーンの応募者情報、本人確認で受け取った書類の画像、テスト用にコピーした本番データなどです。
どう確認するか(聞き方の例文)
| 社内への聞き方(例) 「当社が保有している個人情報について、何を、どこに、いつまで保存するかのルールはありますか。退会者や終了したキャンペーンのデータが残っていないか、件数だけでも確認したいです。」 |
| 委託先への聞き方(例) 「委託している業務で、当社の個人情報のコピーやバックアップ、検証環境用のデータはどこにありますか。契約や業務の終了時に削除した記録をいただくことはできますか。」 |
法令で保存期間が決まっている情報もあるため、削除の判断は法務や管理部門と相談しながら進めてください。
こうなっていたら要注意
- 保存期間が決まっておらず、「念のため全部残す」が慣習になっている
- 本番データのコピーが、検証環境や個人のパソコンにある
- 退会者や終了したサービスのデータが、本番システムに残っている
- バックアップの場所と守り方を、誰も説明できない
観点6 異常に気づいたとき、誰が判断し、どこに相談するか決まっていますか
| この観点のポイント 侵入を完全に防ぐことは難しいからこそ、「気づいたら誰がどう動くか」を決めておきましょう。 |
なぜ必要か
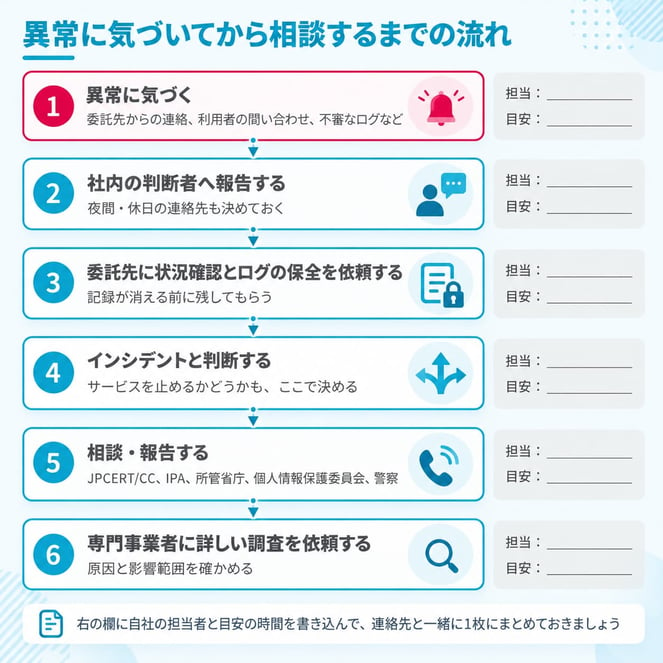
国家サイバー統括室は、侵入を完全に防ぐことは困難だとしたうえで、不審な動きの早期発見と迅速な対応が被害の拡大を防ぐとしています。IPAは、異常なログや身に覚えのないアカウントを見つけたら、速やかにインシデント(情報漏えいや不正侵入などの事故)と判断して対応を進め、専門のセキュリティベンダーに詳しい調査を依頼することを強く勧めています。
異常に気づくためには、ログ(いつ、誰が、何をしたかの記録)が欠かせません。IPAは、まず直近1か月、次に3か月と段階的にログを調べる方法を示し、ログを取る内容と保存期間の見直しも求めています。防犯カメラがあっても、録画が残っていなければ何が起きたかわからないのと同じです。
どう確認するか(聞き方の例文)
| 社内への聞き方(例) 「不正アクセスが疑われる連絡が夜間や休日に来た場合、最初に誰へ報告し、サービスを止めるかどうかを誰が判断しますか。連絡先を1枚にまとめておきたいです。」 |
| 委託先への聞き方(例) 「当社システムのアクセスログや操作ログは、何日分、どこに保存されていますか。異常が見つかった場合、どの範囲のログを保全して、どれくらいで提供いただけますか。」 |
相談先の連絡先は、事前に控えておきましょう。 JPCERT/CCはインシデント対応の依頼を受け付けています。IPAは企業組織向けのサイバーセキュリティ相談窓口を設けています。個人データの漏えいなどが起きた場合は、個人情報保護委員会への報告と本人への通知が法律上必要になることがあります。業種によっては所管の省庁への報告、被害の相談先としては警察もあります。
こうなっていたら要注意
- 「とりあえず委託先に任せる」以外の手順が決まっていない
- サービスを止める判断を、誰ができるのか決まっていない
- ログがすぐ消える設定になっている、または保存場所がわからない
- 相談先の連絡先を、誰も控えていない
監修:成田さん
夜間や休日に連絡が入ったとき、最初に迷うのは「サービスを止めてよいか」という判断です。止める判断を誰がするか、その人に連絡がつかない場合は誰が代わるかまでを1枚にまとめておくと、初動の速さが大きく変わります。あわせて、委託先のログが何日分残る設定になっているかも確認しておくと安心です。
気になる点が見つかったら
すべてを一度に直す必要はありません。優先順位の目安は、「個人情報を扱っている」「インターネットに公開している」「脆弱性診断を受けていない(または範囲が狭い)」の3つが重なるものからです。たとえば、会員情報を扱うスマートフォンアプリのAPIを一度も診断していない場合は、最優先の候補になります。
ユービーセキュアでは、外部に公開しているシステムの点検を、次のようなサービスでお手伝いしています。
- Webアプリケーション診断
- スマートフォンアプリ診断
- Attack Surface調査サービス(インターネットから見える自社の資産の調査)
- Webアプリケーション脆弱性検査ツール「Vex」(自社で継続的に検査したい場合)
- AI時代の脆弱性管理支援(対応の優先順位づけ)
「どこから手をつければよいか整理したい」という段階でも、セキュリティコンサルタントによる無料相談会(オンライン・1時間)をご利用いただけます。
まとめ
不正アクセス対策は、高価な製品を導入する前に、自社の現状を知ることから始まります。次の6つの問いを、社内と委託先に投げてみてください。
- インターネットに公開しているWebサイト・アプリ・API・管理画面を、一覧で把握できていますか
- それぞれ脆弱性診断を受けていますか。受けている場合、管理画面・API・スマートフォンアプリまで診断の範囲に含まれていましたか
- 過去の診断で指摘された項目や、ソフトウェアの更新への対応は済んでいますか
- 委託先や外部サービスに預けているシステム・データも把握できていますか
- 使い終わった個人情報を持ち続けていませんか
- 異常に気づいたとき、誰が判断し、どこに相談するか決まっていますか
答えられない問いが見つかったら、そこが確認を始める場所です。
公的機関の注意喚起の要点は、2026年10月15日のお知らせにまとめています。
この記事に出てくる用語
| 用語 | 意味 |
|---|---|
| 脆弱性 | システムやソフトウェアにある、セキュリティ上の弱点 |
| 脆弱性診断 | 専門家やツールが攻撃者の目線でシステムを調べ、弱点を見つける点検 |
| API | アプリとサーバーがデータをやり取りするための窓口 |
| SQLインジェクション | 入力欄などから不正な命令を送り込み、データベースを不正に操作する攻撃。また、その原因になる弱点 |
| 管理画面 | サイトの設定やデータを操作する、運営者向けの画面 |
| 認証と認可 | 認証は本人かどうかの確認。認可は、その人がそのデータを見たり操作したりしてよいかの確認 |
| 多要素認証 | パスワードに加えて、スマートフォンなど別の手段でも本人確認する仕組み |
| ログ | いつ、誰が、何をしたかの記録 |
| アタックサーフェス | 攻撃者から見える入口の全体(攻撃対象領域) |
| インシデント | 情報漏えいや不正侵入など、セキュリティ上の事故 |
参考資料
1.個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(2026年10月7日)
2.個人情報保護委員会「不正アクセスによる個人データ漏えい防止のための注意喚起(WARNING)」(2026年10月7日改訂)
3.JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日公開、以降更新)
4.JPCERT/CC「連続不正アクセス事案の攻撃手法に関する調査」(2026年10月15日)
5.内閣官房国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日)
6.IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日)
7.IPA「不正アクセス特別相談窓口の開設について」(2026年10月16日)
8.金融庁「現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について(注意喚起)」(2026年10月9日)